Zenix
Une demande. Tout un espace de travail.
Réunissez identité, politique d’accès et calcul. Donnez à chacun un espace de travail fondé sur un profil approuvé.
Commencer par une demande d’espace de travail.
Une personne demande un environnement pour son travail. La demande entre dans le même processus d’orchestration que les identités, le réseau et les ressources.
- Un profil approuvé pour chaque type de travail
- Identité, réseau et calcul dans un processus commun
- Utilisation des ressources et expérience utilisateur
Fait pour le travail.
Change la méthode.
Trois situations où Zenix transforme la complexité en une prochaine étape claire.
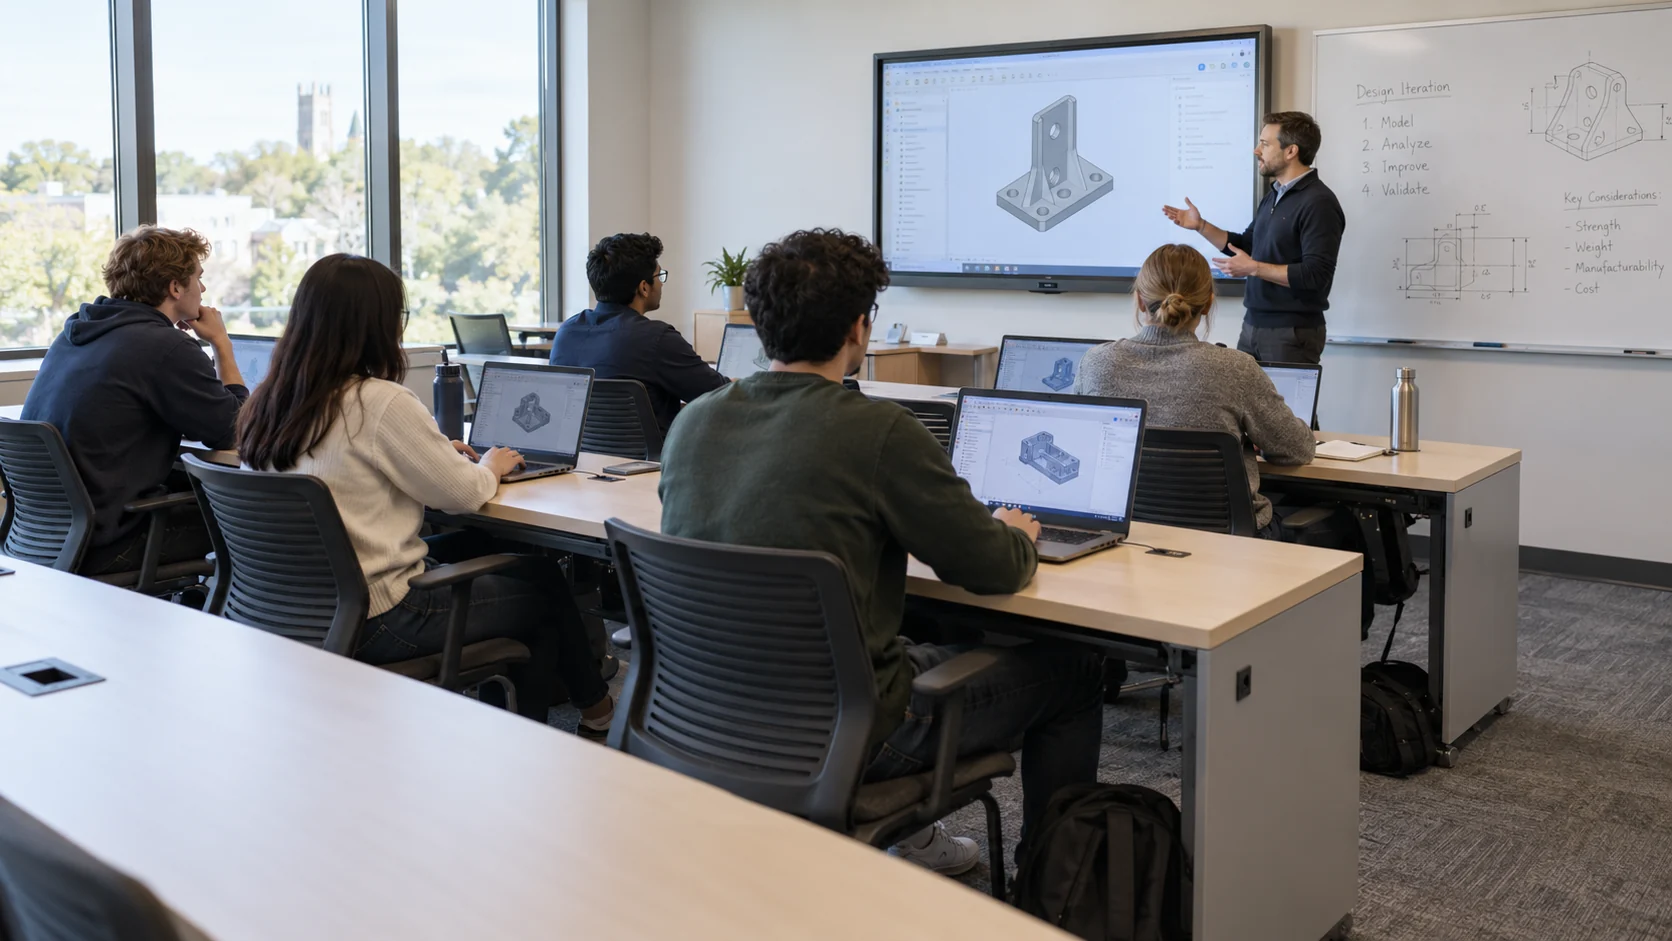
Toute une promotion. Prête à travailler.
- Le défi
- Un laboratoire universitaire a besoin d’environnements homogènes pour une nouvelle promotion d’étudiants.
- Le produit en action
- L’administrateur du calcul définit groupe, Gold Image, quota et autorisations. Les participants entrent par navigateur tandis que l’informatique suit état et utilisation.
- Ce qui change
- Les demandes suivent le même profil, avec un moyen pour l’administrateur de suivre les allocations tout au long du cours.
Donnez à la recherche l’espace de calcul nécessaire.
- Le défi
- Les équipes ont besoin de ressources coûteuses, mais leurs périodes de demande diffèrent.
- Le produit en action
- Définissez quotas et profils, examinez allocations et utilisation et vérifiez les ressources signalées comme inactives. Le responsable de la charge de travail convient de la politique de récupération.
- Ce qui change
- Les décisions d’allocation et de récupération tiennent compte de l’utilisation et du responsable, y compris des tâches longues en arrière-plan.
Un nouveau collègue. Un espace de travail prêt.
- Le défi
- Un nouvel employé a besoin d’un compte, d’un accès réseau et d’un environnement de développement préparé pour son poste.
- Le produit en action
- La demande applique un profil approuvé, relie l’identité et les autorisations au provisionnement et fournit un point d’entrée. L’informatique vérifie le provisionnement et traite les exceptions.
- Ce qui change
- Les utilisateurs et l’exploitation partagent un processus continu, de la demande à l’utilisation et à l’assistance.
Un système ciblé.
Un élément d’un ensemble plus vaste.
Zenix relie une demande utilisateur à l’identité, au réseau, à une machine et à son accès. L’informatique définit les profils et les politiques ; les utilisateurs reçoivent un espace de travail adapté à leur rôle. La gestion des GPU s’inscrit dans le processus global de provisionnement et d’utilisation de l’infrastructure.
La couche des espaces de travail.
Zenix transforme l’infrastructure disponible dans une organisation en espaces de travail réellement utilisables. Les équipes Titans définissent avec l’informatique les rôles, les profils de ressources et les politiques d’accès, puis les relient dans un service reproductible. La recherche, l’ingénierie et l’exploitation quotidienne disposent ainsi d’un parcours commun de la demande à l’assistance.
01Le processus complet
+
Processus illustratif : un chercheur rejoint une équipe ayant besoin d’un environnement GPU. Un profil informatique existant guide provisionnement, accès, assistance et examen de l’utilisation. Aucun client, aucune spécification matérielle ni aucun délai d’achèvement n’est sous-entendu.
Préparer le profil d’espace de travail
Un administrateur sélectionne une image gérée et définit les besoins en CPU, mémoire, GPU et stockage avec le rôle et le groupe concernés. Le responsable du service convient de l’éligibilité et des limites de ressources.
L’équipe dispose d’une définition reproductible de l’espace de travail, avec des critères d’éligibilité, des limites et les éventuelles approbations définis pour le projet.
Relier identité et accès réseau
Le chercheur soumet une demande. Le provisionnement crée ou relie l’identité, l’appartenance aux groupes et les règles réseau fondées sur les rôles pour l’environnement convenu.
Identité et accès sont liés à l’espace de travail. La connexion au fournisseur et le traitement des comptes existants sont vérifiés pendant la mise en œuvre.
Allouer l’environnement de travail
Le profil précise les exigences relatives à la machine virtuelle et à l’allocation de GPU. Les responsables de l’infrastructure vérifient que le matériel, la virtualisation et le stockage permettent de fournir cet environnement.
L’environnement est associé à son utilisateur. Le projet définit la réponse aux ressources indisponibles ou à une étape de provisionnement échouée.
Accéder à l’espace de travail et l’utiliser
L’utilisateur accède depuis le navigateur sans client dédié. L’exploitation examine l’activité et l’utilisation ; les problèmes peuvent être signalés par ticket ou messagerie interne.
L’espace de travail dispose de voies d’accès et d’assistance. Les tâches répétitives peuvent utiliser l’agent informatique dans les limites convenues pour ce type de demande.
Examiner la poursuite d’utilisation des ressources
L’exploitation vérifie les ressources sous-utilisées avec le responsable de la charge de travail. Calculs longs, préservation des données et politique de libération sont examinés avant une recommandation ou une récupération automatique.
Les décisions de capacité restent liées à l’utilisation et au responsable. Un signal d’inactivité nécessite une évaluation ; il ne prouve pas que le travail est terminé.
La demande relie l’identité, les ressources, l’accès et l’assistance dans un processus d’espace de travail défini. Les règles d’achèvement, de gestion des échecs et de récupération sont validées dans l’environnement choisi.
02Les capacités internes
+
Intégration et identité des utilisateurs
La création du compte, l’appartenance aux groupes et les autorisations du rôle sont reliées à la demande de provisionnement. L’informatique définit les règles une fois et les réutilise pour les demandes suivantes.
- Entrée
- Une demande utilisateur, le profil choisi et le rôle ou groupe concerné.
- Sortie
- Un contexte d’identité et d’autorisations lié au provisionnement, plutôt qu’un compte géré séparément de l’espace de travail.
Accès réseau fondé sur les profils
Configuration réseau et règles d’accès font partie de l’environnement utilisateur. La politique relie identité et ressources permises, prolongeant le provisionnement au-delà de la création d’une machine.
- Entrée
- Le rôle de l’utilisateur, les ressources autorisées et les exigences réseau du profil.
- Sortie
- Règles d’accès à l’espace de travail et configuration réseau associées à l’environnement de l’utilisateur.
Profils de calcul
Des modèles CPU, mémoire, GPU et stockage définissent ce que reçoit une équipe, un cours ou un rôle. Les quotas et les affectations aux groupes permettent une allocation selon le besoin et le responsable.
- Entrée
- Un besoin prédéfini en CPU, mémoire, GPU et stockage pour le type de travail sélectionné.
- Sortie
- Une allocation de machine virtuelle définie par ce profil, dont la disponibilité est vérifiée sur l’infrastructure réelle.
Gestion partagée des GPU
Les vues d’allocation, d’utilisation et de charge relient le matériel aux personnes qui l’utilisent. Les équipes d’infrastructure peuvent examiner en contexte la capacité disponible, les charges de travail et les demandes d’extension.
- Entrée
- Allocations GPU et signaux d’utilisation associés aux utilisateurs et aux charges de travail.
- Sortie
- Visibilité sur le partage, l’utilisation et la charge pour éclairer les décisions de capacité et l’analyse de la pression sur les ressources.
Images système et versions
Les Gold Images fournissent une base gérée pour des espaces de travail reproductibles. Fixez une version d’image par profil et évaluez les mises à jour avec un groupe représentatif avant extension.
- Entrée
- Une Gold Image gérée et la version sélectionnée pour un espace de travail.
- Sortie
- Une base système reproductible. L’équipe définit comment vérifier les mises à jour et les introduire dans les environnements existants.
Espaces de travail dans le navigateur
Les utilisateurs accèdent à leur espace de travail depuis le navigateur, sans client dédié. L’identité et les autorisations continuent à régir l’accès au bureau ou à l’environnement de recherche.
- Entrée
- L’identité de l’utilisateur, ses autorisations d’accès et la machine provisionnée.
- Sortie
- Un accès à l’environnement de travail depuis le navigateur, après vérification des exigences de l’organisation concernant le navigateur et le réseau.
Assistance et agent informatique
Les tickets et la messagerie relient les utilisateurs à l’exploitation. L’agent informatique facilite les tâches récurrentes comme le renouvellement des jetons et la réinitialisation des sessions, dans les limites d’action définies pour chaque type de demande.
- Entrée
- Un problème signalé et le contexte du compte ou de l’espace de travail nécessaire pour le résoudre.
- Sortie
- Un dossier d’assistance ou une action d’agent autorisée, comme le renouvellement d’un jeton ou la réinitialisation d’une session, avec une responsabilité opérationnelle.
Supervision et récupération de capacité
Les tableaux de bord montrent l’utilisation et les tendances et repèrent les machines ou GPU sous-utilisés. La capacité retourne au pool automatiquement ou après recommandation soumise à approbation, selon la politique des charges de travail.
- Entrée
- L’activité, l’utilisation des ressources et les règles convenues pour identifier la capacité inutilisée.
- Sortie
- Vues d’utilisation et recommandations de récupération ou actions configurées, sous réserve des décisions de protection des charges de travail et de préservation des données.
03L’information qui reste reliée
+
Ces objets d’information relient les étapes de l’espace de travail. Leurs champs précis, leur conservation et leurs formats d’intégration sont définis pour le projet ; il ne s’agit pas d’une spécification d’API.
Utilisateurs, groupes et autorisations
L’identité, le rôle et l’appartenance aux groupes de l’utilisateur relient les droits d’accès à l’environnement. Zenix décrit les changements de politique dans l’identité, le réseau et les ressources.
Déterminer qui peut demander, utiliser ou administrer un espace de travail et examiner l’évolution de ces droits.
Profils et images système
Un profil de ressources définit l’allocation de calcul prévue. Une image gérée et sa version fournissent la base système pour les demandes répétées d’espaces de travail.
Préparer des environnements homogènes et examiner l’effet d’une mise à jour de profil ou d’image.
Environnements et ressources alloués
Machines, allocations GPU, stockage et accès appartiennent à un environnement associé à un utilisateur. Les informations publiques de confidentialité mentionnent aussi les enregistrements d’allocation et de configuration.
Relier l’utilisation de l’infrastructure à son responsable et décider si la capacité doit rester affectée.
Utilisation, assistance et audit
L’activité, l’utilisation, les journaux opérationnels et les messages utilisateurs alimentent les tableaux de bord et l’assistance. L’agent décrit aussi ses actions au moyen d’explications et de traces d’audit.
Examiner un problème et vérifier les preuves qui étayent une action ou une recommandation de ressources.
04Connexions à vos systèmes existants
+
Identités et groupes
Associez les identités existantes aux groupes, rôles et responsables des autorisations. L’intégration du fournisseur d’identité et le traitement du départ des utilisateurs sont vérifiés avant activation du libre-service.
Calcul, GPU et stockage
Vérifiez matériel, virtualisation, pilotes et stockage par rapport aux profils requis. Une liste explicite de compatibilité précède le déploiement ; la prise en charge de toute configuration n’est pas présumée.
Systèmes de supervision
Les données d’utilisation peuvent être reliées à des outils de supervision comme Grafana, Prometheus et OpenTelemetry. Définissez les indicateurs et événements exportés, leur destination et le responsable des alertes.
Accès réseau et navigateur
Cartographiez la séparation des groupes, les voies d’accès et les exigences d’entrée dans l’espace de travail. Pour les environnements isolés, évaluez aussi les composants et services dépendant d’une connexion externe.
05Autorisations, contrôle et exceptions
+
La politique avant le libre-service
Chaque profil a un responsable, des utilisateurs éligibles et un quota de ressources. Une demande utilisateur ne contourne ni les autorisations ni les contraintes de capacité.
Limites de l’agent informatique
Définissez actions permises, approbations requises et escalade humaine. Les changements d’autorisations et la récupération des ressources exigent des politiques explicites.
Isolation et visibilité opérationnelle
Identités, segmentation et quotas relient les utilisateurs à leurs ressources. Journaux d’activité et télémétrie permettent d’examiner les droits d’accès accordés et les opérations.
Récupération responsable des ressources
Définissez quand un environnement est inactif, les tâches protégées et la préservation des données avant récupération. Validez ces règles avec les responsables des charges de travail.
Quand les choses ne se passent pas comme prévu
L’exploitation maintient profils et images, examine accès et utilisation et suit l’assistance. L’agent décrit réinitialisations de mots de passe, renouvellements de jetons, extensions de quotas et réinitialisations de sessions. Le projet définit automatisation et escalade humaine.
Une étape de provisionnement reste inachevée
La création d’un compte ne prouve pas que réseau et calcul sont également prêts. Vérifiez comment l’installation réelle expose une demande partielle, relance sans risque et évite les doublons. La compensation ou le retour arrière entre systèmes est une exigence à vérifier, et non une garantie universelle publiée.
La capacité demandée est indisponible
Les responsables d’infrastructure doivent prévoir une réponse claire lorsqu’un profil demandé ne peut être alloué. Convenez si l’utilisateur attend, modifie sa demande ou reçoit une aide humaine, et qui répond de cette décision. Les vues d’utilisation n’établissent pas un mécanisme publié de planification ou de file d’attente.
Une ressource paraît inactive alors que le travail continue
Une session de navigateur calme ou une faible utilisation ponctuelle peut coexister avec une tâche de longue durée. Les responsables des charges de travail définissent les signaux et les exceptions à appliquer avant de récupérer les ressources, notamment pour préserver les données. Le produit décrit une libération automatique ou des recommandations ; la politique d’exploitation sûre relève du projet.
Un problème de mise à jour ou de session perturbe le travail
La gestion des versions d’image et l’aide à la réinitialisation des sessions sont décrites. Testez l’impact des mises à jour et la réponse autorisée à une session bloquée avec des utilisateurs représentatifs. Définissez reprise et escalade pour chaque action, sans supposer que toute mise à jour ou opération d’agent est réversible.
06Mise en œuvre et adéquation à l’organisation
+
Choisir les utilisateurs et un profil
Le responsable du service et l’équipe infrastructure choisissent un groupe pilote, un espace de travail et un critère de réussite. Le résultat est une définition convenue d’une demande valide.
Relier la chaîne de provisionnement
Réunissez identité, réseau, calcul et stockage dans un profil. Validez quotas, autorisations et accès navigateur avec un utilisateur représentatif.
Tester l’utilisation et les exceptions
Testez demandes répétées, capacité insuffisante, changements d’autorisations et ressources inactives. Convenez de ce qui s’exécute automatiquement et de ce qui est transmis à l’exploitation.
Étendre en mesurant
Ajoutez des groupes et des profils selon les données d’utilisation. Instaurez des routines de mise à jour des images, de revue des autorisations et de récupération des ressources.
L’environnement de déploiement
- Environnement d’exécution
- Installations souveraines et réseaux isolés, avec gestion des ressources partagées entre établissements.
- Limites d’accès
- Politique par rôle, quotas et séparation des locataires relient les ressources aux utilisateurs autorisés.
- À aborder dans la conversation
- Inventaire du calcul et des GPU, groupes d’utilisateurs, espaces de travail requis et politique d’allocation.
Définir l’espace de travail qui doit fonctionner
Vérifiez ensemble l’image, l’expérience navigateur, le GPU, les pilotes, la virtualisation, le stockage et le réseau d’un groupe donné. Une description générale de l’allocation de calcul ne garantit pas la prise en charge de toutes les combinaisons matérielles et logicielles.
Vérifier chaque connexion de la chaîne de provisionnement
Grafana, Prometheus et OpenTelemetry sont cités publiquement. Les connecteurs d’identité, de réseau et de calcul nécessitent des contrôles de compatibilité, notamment sur le sens des données et le comportement en cas d’échec. Le site public ne fournit pas de matrice complète des fournisseurs ou adaptateurs.
Définir les pouvoirs d’automatisation et de récupération
Convenez des personnes autorisées à modifier les droits, étendre les ressources, réinitialiser une session ou libérer de la capacité. Définissez les autorisations de l’agent, les points d’approbation et l’escalade humaine pour chaque action. Les responsables des charges de travail fixent aussi les règles d’inactivité, les tâches protégées et la préservation des données avant restitution au pool.
Convenir du déploiement et des conditions de service
Les environnements isolés sont décrits comme un cas d’usage, mais l’architecture de déploiement et la disponibilité de l’IA hors ligne doivent être confirmées. Documentez localisation des données, dépendances externes, sauvegardes et voies d’accès. Capacités incluses et engagements de service dépendent de la configuration et de l’accord client ; les indicateurs de la page d’accueil ne garantissent pas un projet.
07Questions d’adéquation
+
Zenix est-il uniquement un système de gestion des GPU ?
Non. Il orchestre identité, réseau, machines, accès et supervision. Les GPU sont un type de ressource pouvant être inclus dans un profil d’espace de travail.
Que doit installer l’utilisateur ?
L’accès à l’espace de travail s’effectue dans le navigateur, sans client dédié. Les exigences de l’organisation en matière de navigateur, de réseau et d’accès sont vérifiées au préalable.
Qui décide quand un GPU retourne dans le parc partagé ?
Les équipes d’infrastructure définissent la politique avec les responsables des charges de travail. La récupération peut passer par des recommandations d’approbation ou une automatisation configurée ; il faut distinguer ressources inactives et calculs de longue durée.
Que faut-il vérifier dans notre infrastructure existante ?
Types de GPU, pilotes, virtualisation, stockage et réseau, avec les espaces de travail requis. La compatibilité est évaluée sur une configuration réelle et un profil sélectionné.
Comment évaluer la réussite du pilote ?
Définissez à l’avance le temps de préparation, l’achèvement des demandes, la qualité d’accès et l’utilisation. Comparez avant et après pour le même groupe d’utilisateurs, en distinguant les objectifs des garanties.
08Documentation et lectures complémentaires
+
- Concept de passage de la demande à l’espace de travail ↗ — s’ouvre dans un nouvel onglet
- Capacités et supervision ↗ — s’ouvre dans un nouvel onglet
- Agent informatique et contrôle humain ↗ — s’ouvre dans un nouvel onglet
- Information et protection ↗ — s’ouvre dans un nouvel onglet
- Configuration et périmètre du service ↗ — s’ouvre dans un nouvel onglet
- Calcul pour la recherche et le monde universitaire ↗
- Expérience du calcul de recherche ↗
- Actions IA contrôlées ↗
Reliez-le à votre travail.
Commencez par un processus, ses informations et les personnes qui le connaissent. Définissez ensemble le parcours de mise en œuvre.