Zenix
Eine Anfrage. Eine vollständige Arbeitsumgebung.
Identität, Zugriffsrichtlinien und Rechenressourcen zusammenführen. Jeder Person eine Arbeitsumgebung auf Basis eines genehmigten Profils bereitstellen.
Mit der Anforderung einer Arbeitsumgebung beginnen.
Eine Person fordert eine Umgebung für ihre Arbeit an. Die Anfrage durchläuft denselben Orchestrierungsprozess wie Identität, Netzwerk und Ressourcen.
- Ein genehmigtes Profil für jede Art von Arbeit
- Identität, Netzwerk und Rechenressourcen in einem Arbeitsablauf
- Ressourcennutzung im Zusammenhang mit dem Nutzererlebnis
Für die Arbeit entwickelt.
Verändert den Weg.
Drei Bereiche, in denen Zenix Komplexität in einen klaren nächsten Schritt übersetzt.
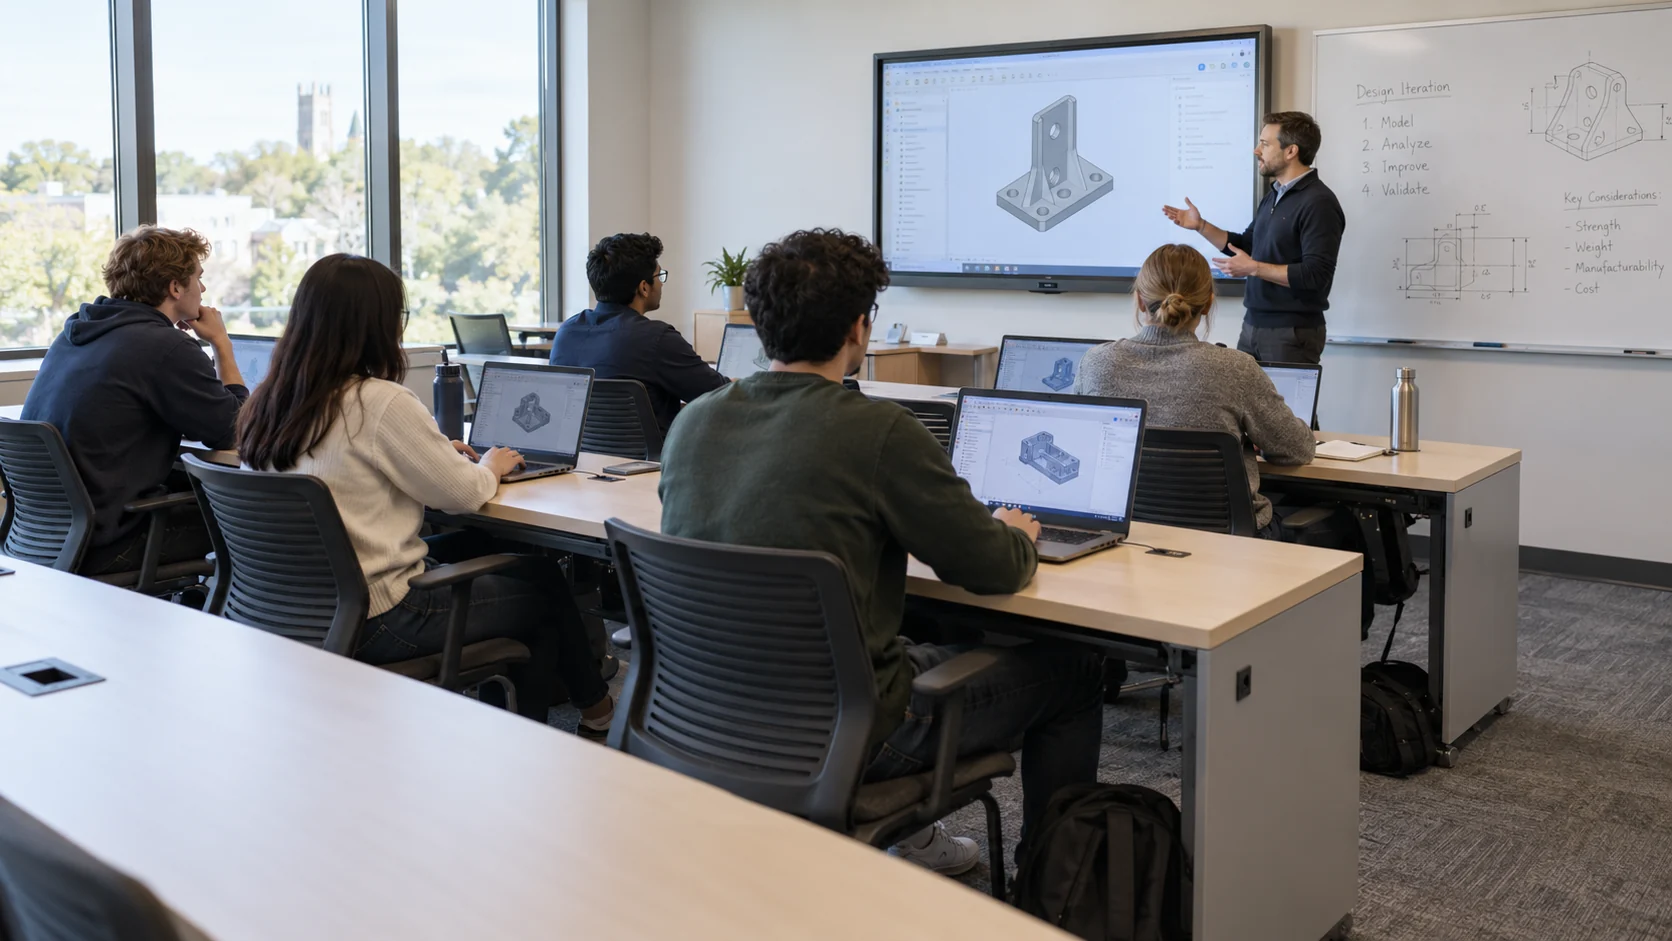
Ein ganzer Kurs. Bereit zur Arbeit.
- Die Herausforderung
- Ein Hochschullabor benötigt einheitliche Umgebungen für einen neuen Studierendenjahrgang.
- Das Produkt im Einsatz
- Der Administrator der Rechenressourcen definiert Gruppe, Gold Image, Kontingent und Berechtigungen. Teilnehmende greifen über den Browser zu, während die IT Zustand und Nutzung überwacht.
- Was sich verändert
- Anfragen folgen demselben Profil; Administratoren können die Zuweisungen während des gesamten Kurses verfolgen.
Der Forschung Raum zum Rechnen geben.
- Die Herausforderung
- Teams benötigen Zugang zu teuren Ressourcen, haben aber unterschiedliche Bedarfszeiten.
- Das Produkt im Einsatz
- Definieren Sie Kontingente und Profile, prüfen Sie Zuweisungen und Auslastung und überprüfen Sie als inaktiv markierte Ressourcen. Die verantwortliche Person für die Arbeitslast stimmt der Rücknahmerichtlinie zu.
- Was sich verändert
- Zuweisungs- und Rückgewinnungsentscheidungen berücksichtigen Nutzung und Verantwortung sowie lang laufende Hintergrundaufgaben.
Ein neues Teammitglied. Eine vorbereitete Arbeitsumgebung.
- Die Herausforderung
- Ein neuer Mitarbeiter benötigt ein Konto, Netzwerkzugriff und eine für seine Rolle vorbereitete Entwicklungsumgebung.
- Das Produkt im Einsatz
- Die Anfrage wendet ein genehmigtes Profil an, verbindet Identität und Berechtigungen mit der Bereitstellung und bietet einen Einstiegspunkt. Die IT prüft die Bereitstellung und behandelt Ausnahmen.
- Was sich verändert
- Nutzer und Betrieb teilen einen durchgängigen Prozess von der Anfrage über die Nutzung bis zur Unterstützung.
Ein System mit klarem Schwerpunkt.
Teil eines größeren Ganzen.
Zenix verbindet eine Nutzeranfrage mit Identität, Netzwerk, Maschine und Zugriff. Die IT definiert Profile und Richtlinien; Nutzer erhalten einen zu ihrer Rolle passenden Arbeitsbereich. GPU-Verwaltung ist Teil des umfassenderen Prozesses zur Bereitstellung und Nutzung von Infrastruktur.
Die Arbeitsumgebungsebene.
Zenix verwandelt die verfügbare Infrastruktur einer Organisation in tatsächlich nutzbare Arbeitsbereiche. Titans-Teams definieren mit der IT Rollen, Ressourcenprofile und Zugriffsrichtlinien und verbinden sie zu einem wiederholbaren Dienst. So erhalten Forschung, Engineering und täglicher Betrieb einen gemeinsamen Weg von der Anfrage bis zur Unterstützung.
01Der vollständige Arbeitsablauf
+
Beispielhafter Ablauf: Ein Forscher kommt in ein Team, das eine GPU-Umgebung benötigt. Ein bestehendes IT-Profil steuert Bereitstellung, Zugriff, Unterstützung und Auslastungsprüfung. Damit sind weder ein bestimmter Kunde noch eine Hardware-Spezifikation oder Fertigstellungszeit gemeint.
Das Arbeitsumgebungsprofil vorbereiten
Eine Administration wählt ein verwaltetes Abbild und definiert mit der zuständigen Rolle und Gruppe CPU-, Arbeitsspeicher-, GPU- und Speicheranforderungen. Die Serviceverantwortlichen vereinbaren Zugangsregeln und Ressourcengrenzen.
Das Team verfügt über eine wiederholbare Definition der Arbeitsumgebung mit im Projekt festgelegten Zugangsregeln, Grenzen und etwaigen Freigabeanforderungen.
Identität und Netzwerkzugriff verbinden
Der Forscher stellt eine Anfrage. Die Bereitstellung erstellt oder verbindet die erforderliche Identität, Gruppenmitgliedschaft und rollenbasierten Netzwerkregeln für die vereinbarte Umgebung.
Identität und Zugriff sind mit der Arbeitsumgebung verbunden. Die Anbieteranbindung und der Umgang mit bestehenden Konten werden bei der Umsetzung geprüft.
Die Arbeitsumgebung bereitstellen
Das Profil liefert Anforderungen für virtuelle Maschine und GPU-Zuweisung. Infrastrukturverantwortliche prüfen, ob Hardware, Virtualisierung und Speicher die Umgebung bereitstellen können.
Die Umgebung ist ihrem Nutzer zugeordnet. Das Projekt definiert den Umgang mit fehlenden Ressourcen oder einem fehlgeschlagenen Bereitstellungsschritt.
Die Arbeitsumgebung öffnen und nutzen
Der Nutzer greift über den Browser ohne eigenen Client zu. Der Betrieb prüft Aktivität und Auslastung; Probleme können per Ticket oder internem Chat gemeldet werden.
Der Arbeitsbereich bietet Zugangs- und Supportwege. Wiederkehrende Aufgaben können den IT-Agenten innerhalb der für den Anfragetyp vereinbarten Grenzen nutzen.
Fortgesetzte Ressourcennutzung prüfen
Der Betrieb prüft gering ausgelastete Ressourcen mit den Verantwortlichen für die Arbeitslast. Lang laufende Berechnungen, Datenerhalt und Freigaberichtlinie werden berücksichtigt, bevor eine Empfehlung oder automatisierte Rücknahme wirksam wird.
Kapazitätsentscheidungen bleiben mit Nutzung und Verantwortung verbunden. Ein Inaktivitätssignal muss bewertet werden und beweist nicht, dass die Arbeit beendet ist.
Die Anfrage verbindet Identität, Ressourcen, Zugriff und Unterstützung in einem definierten Arbeitsbereichsprozess. Abschluss, Fehlerbehandlung und Rücknahmeregeln werden in der gewählten Umgebung validiert.
02Die enthaltenen Funktionen
+
Nutzereinführung und Identität
Kontoerstellung, Gruppenzugehörigkeit und Rollenberechtigungen werden mit der Bereitstellungsanfrage verbunden. Die IT definiert die Regeln einmal und nutzt sie für spätere Anfragen erneut.
- Eingabe
- Eine Nutzeranfrage, das ausgewählte Profil und die zugehörige Rolle oder Gruppe.
- Ausgabe
- Ein mit der Bereitstellung verbundener Identitäts- und Berechtigungskontext, statt eines von der Arbeitsumgebung getrennt behandelten Kontos.
Profilbasierter Netzwerkzugriff
Netzwerkkonfiguration und Zugriffsregeln werden als Teil der Nutzerumgebung festgelegt. Die Richtlinie verbindet Identität mit zulässigen Ressourcen und erweitert die Bereitstellung über die reine Maschinenerstellung hinaus.
- Eingabe
- Nutzerrolle, zulässige Ressourcen und Netzwerkanforderungen des Profils.
- Ausgabe
- Zugriffsregeln der Arbeitsumgebung und Netzwerkkonfiguration, verbunden mit der Umgebung des Nutzers.
Ressourcenprofile
Vorlagen für CPU, Arbeitsspeicher, GPU und Speicher definieren, was ein Team, Kurs oder eine Rolle erhält. Kontingente und Gruppenzuordnungen unterstützen die Zuweisung nach Bedarf und Verantwortung.
- Eingabe
- Ein vorab definierter Bedarf an CPU, Arbeitsspeicher, GPU und Speicher für die ausgewählte Art von Arbeit.
- Ausgabe
- Eine durch dieses Profil bestimmte Zuweisung einer virtuellen Maschine, deren Verfügbarkeit anhand der tatsächlichen Infrastruktur geprüft wird.
Gemeinsame GPU-Verwaltung
Ansichten zu Zuweisung, Auslastung und Last verbinden Hardware mit ihren Nutzern. Infrastrukturteams können verfügbare Kapazität, Arbeitslasten und Erweiterungsanfragen im Kontext prüfen.
- Eingabe
- GPU-Zuweisungen und Nutzungssignale, verbunden mit Nutzern und Arbeitslasten.
- Ausgabe
- Transparenz über gemeinsame Nutzung, Auslastung und Last als Grundlage für Kapazitätsentscheidungen und die Untersuchung von Ressourcenengpässen.
Systemabbilder und Versionen
Gold Images bieten einen verwalteten Ausgangspunkt für wiederholbare Arbeitsbereiche. Legen Sie je Profil eine Image-Version fest und prüfen Sie eine Aktualisierung mit einer repräsentativen Gruppe vor der Ausweitung.
- Eingabe
- Ein verwaltetes Referenzabbild und die für eine Arbeitsumgebung ausgewählte Version.
- Ausgabe
- Eine wiederholbare Systemgrundlage. Das Team legt fest, wie Aktualisierungen geprüft und in bestehende Umgebungen eingeführt werden.
Arbeitsumgebungen im Browser
Nutzer betreten ihren Arbeitsbereich über den Browser ohne eigenen Client. Identität und Berechtigungen steuern weiterhin den Zugang zu Desktop oder Forschungsumgebung.
- Eingabe
- Die Identität des Nutzers, seine Zugriffsberechtigungen und die bereitgestellte Maschine.
- Ausgabe
- Ein Browserzugang zur Arbeitsumgebung, bei dem die Browser- und Netzwerkanforderungen des Unternehmens geprüft werden.
Support und IT-Agent
Tickets und Chat verbinden Nutzer mit dem Betrieb. Der IT-Agent unterstützt wiederkehrende Aufgaben wie Token-Erneuerung und Sitzungszurücksetzung innerhalb der für jeden Anfragetyp definierten Aktionsgrenzen.
- Eingabe
- Ein gemeldetes Problem und der zur Bearbeitung benötigte Konto- oder Arbeitsumgebungskontext.
- Ausgabe
- Ein Supportfall oder eine zulässige Agentenaktion, etwa Token-Erneuerung oder Sitzungsrücksetzung, mit klarer Betriebsverantwortung.
Überwachung und Rückgewinnung von Kapazität
Dashboards zeigen Nutzung und Trends und erkennen wenig genutzte Maschinen oder GPUs. Kapazität kehrt gemäß der Arbeitslastrichtlinie automatisch oder über eine Freigabeempfehlung in den Pool zurück.
- Eingabe
- Aktivitäten, Ressourcennutzung und vereinbarte Regeln zur Erkennung ungenutzter Kapazität.
- Ausgabe
- Nutzungsansichten sowie Rückgewinnungsempfehlungen oder konfigurierte Aktionen gemäß Entscheidungen zum Schutz laufender Aufgaben und zur Datensicherung.
03Die Informationen, die verbunden bleiben
+
Diese Informationsobjekte verbinden den Arbeitsbereichsprozess. Ihre genauen Felder, Aufbewahrung und Integrationsformate werden im Projekt festgelegt; dies ist keine API-Spezifikation.
Nutzer, Gruppen und Berechtigungen
Nutzeridentität, Rolle und Gruppenmitgliedschaft verbinden Zugriffsrechte mit der Umgebung. Zenix beschreibt Richtlinienänderungen über Identität, Netzwerk und Ressourcen hinweg.
Festlegen, wer eine Arbeitsumgebung anfordern, betreten oder verwalten darf, und Änderungen dieser Rechte prüfen.
Profile und Systemabbilder
Ein Ressourcenprofil definiert die vorgesehene Rechenzuweisung. Ein verwaltetes Abbild und seine Version bilden die Systemgrundlage für wiederkehrende Anforderungen von Arbeitsumgebungen.
Einheitliche Umgebungen vorbereiten und die Auswirkungen einer Profil- oder Abbildaktualisierung prüfen.
Bereitgestellte Umgebungen und Ressourcen
Maschinen, GPU-Zuweisungen, Speicher und Zugriffe gehören zu einer einem Nutzer zugeordneten Umgebung. Öffentliche Datenschutzinformationen nennen außerdem Zuweisungs- und Konfigurationsdaten.
Infrastrukturnutzung mit Verantwortung verbinden und entscheiden, ob Kapazität zugewiesen bleiben soll.
Nutzung, Unterstützung und Prüfprotokolle
Aktivitäten, Auslastung, Betriebsprotokolle und Nutzernachrichten unterstützen Dashboards und Support. Der Agent beschreibt zudem Erklärungen und Prüfprotokolle seiner Aktionen.
Ein Problem untersuchen und die Nachweise hinter einer Aktion oder Ressourcenempfehlung prüfen.
04Verbindungen zu Ihren bestehenden Systemen
+
Identitäten und Gruppen
Bestehende Identitäten Gruppen, Rollen und Berechtigungsverantwortlichen zuordnen. Anbieterintegration und Ausscheiden von Nutzern vor der Aktivierung der Selbstbedienung prüfen.
Rechenressourcen, GPU und Speicher
Hardware, Virtualisierung, Treiber und Speicher anhand der benötigten Profile prüfen. Vor dem Ausrollen steht eine ausdrückliche Kompatibilitätsliste; Unterstützung jeder Konfiguration wird nicht vorausgesetzt.
Überwachungssysteme
Nutzungsdaten können mit Überwachungstools wie Grafana, Prometheus und OpenTelemetry verbunden werden. Definieren Sie exportierte Kennzahlen und Ereignisse, ihr Ziel und die für Warnungen verantwortliche Person.
Netzwerk- und Browserzugriff
Erfassen Sie Gruppentrennung, Zugriffswege und Voraussetzungen für den Arbeitsbereichszugang. Prüfen Sie bei isolierten Umgebungen außerdem, welche Komponenten und Dienste externe Verbindungen benötigen.
05Berechtigungen, Kontrolle und Ausnahmen
+
Richtlinien vor Selbstbedienung
Jedes Profil hat eine verantwortliche Person, berechtigte Nutzer und ein Ressourcenkontingent. Eine Nutzeranfrage umgeht weder Berechtigungen noch Kapazitätsgrenzen.
Grenzen für den IT-Agenten
Zulässige Aktionen, Freigabeanforderungen und menschliche Eskalation festlegen. Berechtigungsänderungen und Ressourcenrückgewinnung erfordern ausdrückliche Richtlinien.
Isolation und betriebliche Transparenz
Identitäten, Segmentierung und Kontingente verbinden Nutzer mit ihren Ressourcen. Aktivitätsprotokolle und Telemetrie ermöglichen dem Team, Zugriffsgewährungen und Vorgänge zu überprüfen.
Verantwortungsvolle Ressourcenrückgewinnung
Definieren Sie, wann eine Umgebung als inaktiv gilt, welche Aufträge geschützt sind und wie Daten vor der Rücknahme erhalten bleiben. Validieren Sie diese Regeln mit den Verantwortlichen für die Arbeitslasten.
Wenn es anders läuft als geplant
Der Betrieb pflegt Profile und Images, prüft Zugriffe und Auslastung und begleitet den Support. Der Agent beschreibt Passwortzurücksetzungen, Token-Erneuerungen, Kontingenterweiterungen und Sitzungszurücksetzungen. Das Projekt definiert Automatisierung und menschliche Eskalation.
Ein Bereitstellungsschritt bleibt unvollständig
Die Erstellung eines Kontos belegt nicht, dass auch Netzwerk und Rechenressourcen bereitstehen. Prüfen Sie, wie die tatsächliche Installation eine teilweise abgeschlossene Anfrage sichtbar macht, sicher wiederholt und Duplikate vermeidet. Kompensation oder Rollback über Systemgrenzen hinweg ist eine zu prüfende Anforderung, keine veröffentlichte allgemeingültige Garantie.
Die angeforderte Kapazität ist nicht verfügbar
Infrastrukturverantwortliche benötigen eine klare Vorgehensweise, wenn ein angefordertes Profil nicht zugewiesen werden kann. Vereinbaren Sie, ob der Nutzer wartet, die Anfrage ändert oder menschliche Hilfe erhält und wer darüber entscheidet. Auslastungsansichten begründen keinen veröffentlichten Planungs- oder Warteschlangenmechanismus.
Eine Ressource scheint ungenutzt, während die Arbeit weiterläuft
Eine inaktive Browsersitzung oder eine momentan geringe Auslastung kann auch bei einem lang laufenden Auftrag auftreten. Die Verantwortlichen für die Arbeitslast definieren die Signale und Ausnahmen vor einer Ressourcenrücknahme, einschließlich der Datensicherung. Das Produkt beschreibt automatische Freigabe oder Empfehlungen; die sichere Betriebsrichtlinie wird im Projekt festgelegt.
Ein Aktualisierungs- oder Sitzungsproblem beeinträchtigt die Arbeit
Verwaltete Image-Versionen und Unterstützung zum Zurücksetzen von Sitzungen werden beschrieben. Testen Sie die Folgen einer Aktualisierung und die erlaubte Reaktion auf eine festhängende Sitzung mit repräsentativen Nutzern. Definieren Sie Wiederherstellung und Eskalation für jede Aktion, statt anzunehmen, jede Aktualisierung oder Agentenaktion lasse sich rückgängig machen.
06Umsetzung und Passung zum Unternehmen
+
Nutzer und ein Profil auswählen
Serviceverantwortliche und Infrastrukturteam wählen eine Testgruppe, einen Arbeitsbereich und eine Erfolgskennzahl. Das Ergebnis ist eine vereinbarte Definition einer gültigen Anfrage.
Die Bereitstellungskette verbinden
Identität, Netzwerk, Rechenressourcen und Speicher in einem Profil abbilden. Kontingente, Berechtigungen und Browserzugang mit einem repräsentativen Nutzer prüfen.
Nutzung und Ausnahmefälle erproben
Wiederholte Anfragen, Kapazitätsmangel, Berechtigungsänderungen und ungenutzte Ressourcen erproben. Vereinbaren, was automatisch läuft und was an den Betrieb geht.
Mit Messung erweitern
Gruppen und Profile anhand von Nutzungsdaten ergänzen. Routinen für Abbildaktualisierungen, Berechtigungsprüfungen und Ressourcenrückgewinnung einrichten.
Die Bereitstellungsumgebung
- Laufzeitumgebung
- Souveräne Einrichtungen und isolierte Netzwerke mit gemeinsamer Ressourcenverwaltung über Einrichtungen hinweg.
- Zugriffsgrenzen
- Rollenbasierte Richtlinien, Kontingente und Mandantentrennung verbinden Ressourcen mit berechtigten Nutzern.
- Das bringen Sie ins Gespräch mit
- Rechen- und GPU-Bestand, Nutzergruppen, benötigte Arbeitsumgebungen und Zuweisungsrichtlinien.
Die benötigte Arbeitsumgebung definieren
Abbild, Browsererlebnis, GPU, Treiber, Virtualisierung, Speicher und Netzwerk einer konkreten Gruppe gemeinsam prüfen. Allgemeine Beschreibungen der Rechenzuweisung belegen keine Unterstützung jeder Hardware- oder Softwarekombination.
Jede Verbindung in der Bereitstellungskette prüfen
Grafana, Prometheus und OpenTelemetry werden öffentlich genannt. Identitäts-, Netzwerk- und Rechenressourcen-Konnektoren benötigen Kompatibilitätsprüfungen, einschließlich Datenrichtung und Fehlerverhalten. Die öffentliche Website bietet keine vollständige Anbieter- oder Adaptermatrix.
Automatisierungs- und Rückgewinnungsbefugnisse festlegen
Vereinbaren Sie, wer Rechte ändern, Ressourcen erweitern, Sitzungen zurücksetzen oder Kapazität freigeben darf. Definieren Sie für jede Aktion Agentenberechtigungen, Freigabepunkte und die Eskalation an Menschen. Die Verantwortlichen für Arbeitslasten legen außerdem Leerlaufregeln, geschützte Aufträge und den Datenerhalt fest, bevor Ressourcen in den Pool zurückkehren.
Bereitstellung und Servicebedingungen vereinbaren
Isolierte Umgebungen werden als Anwendungsfall beschrieben; Bereitstellungsarchitektur und Offline-KI-Verfügbarkeit müssen jedoch bestätigt werden. Dokumentieren Sie Datenstandorte, externe Abhängigkeiten, Sicherungen und Zugriffswege. Enthaltene Funktionen und Servicezusagen hängen von Kundenkonfiguration und Vereinbarung ab; Kennzahlen der Startseite sind keine Projektgarantie.
07Fragen zur Eignung
+
Ist Zenix nur ein GPU-Verwaltungssystem?
Nein. Es orchestriert Identität, Netzwerk, Maschinen, Zugriff und Überwachung. GPUs sind ein Ressourcentyp, der in einem Arbeitsbereichsprofil enthalten sein kann.
Was muss der Nutzer installieren?
Der Arbeitsumgebungszugriff läuft im Browser ohne eigenen Client. Browser-, Netzwerk- und Zugriffsanforderungen des Unternehmens werden vorab geprüft.
Wer entscheidet, wann eine GPU in den Pool zurückkehrt?
Infrastrukturteams definieren die Richtlinie mit den Verantwortlichen für Arbeitslasten. Die Rücknahme kann Freigabeempfehlungen oder konfigurierte Automatisierung nutzen; inaktive Ressourcen müssen von lang laufenden Berechnungen unterschieden werden.
Was muss in unserer bestehenden Infrastruktur geprüft werden?
GPU-Typen, Treiber, Virtualisierung, Speicher und Netzwerk sowie die erforderlichen Arbeitsbereiche. Die Kompatibilität wird anhand einer realen Konfiguration und eines ausgewählten Profils bewertet.
Wie bewerten wir den Erfolg des Pilotprojekts?
Definieren Sie im Voraus die Vorbereitungszeit des Arbeitsbereichs, den Abschluss von Anfragen, die Zugriffsqualität und die Auslastung. Vergleichen Sie vorher und nachher für dieselbe Nutzergruppe und unterscheiden Sie Zielwerte von Garantien.
08Dokumentation und weiterführende Informationen
+
- Konzept von der Anfrage zur Arbeitsumgebung ↗ — öffnet sich in einem neuen Tab
- Funktionen und Überwachung ↗ — öffnet sich in einem neuen Tab
- IT-Agent und menschliche Kontrolle ↗ — öffnet sich in einem neuen Tab
- Informationen und Schutz ↗ — öffnet sich in einem neuen Tab
- Konfiguration und Leistungsumfang ↗ — öffnet sich in einem neuen Tab
- Rechenressourcen für Forschung und Wissenschaft ↗
- Erfahrung mit Forschungsrechenressourcen ↗
- Kontrollierte KI-Aktionen ↗
Mit Ihrer Arbeit verbinden.
Beginnen Sie mit einem Arbeitsablauf, seinen Informationen und den Menschen, die ihn kennen. Definieren Sie gemeinsam den Weg zur Umsetzung.