Zenix
Una richiesta. Un intero ambiente di lavoro.
Riunisci identità, criteri di accesso e calcolo. Offri a ogni persona un ambiente di lavoro costruito intorno a un profilo approvato.
Inizia da una richiesta di ambiente di lavoro.
Una persona richiede un ambiente per il proprio lavoro. La richiesta entra nello stesso processo di orchestrazione di identità, rete e risorse.
- Un profilo approvato per ogni tipo di lavoro
- Identità, rete e calcolo in un unico flusso
- Utilizzo delle risorse insieme all’esperienza utente
Realizzato per il lavoro.
Cambia il modo.
Tre ambiti in cui Zenix trasforma la complessità in un prossimo passo chiaro.
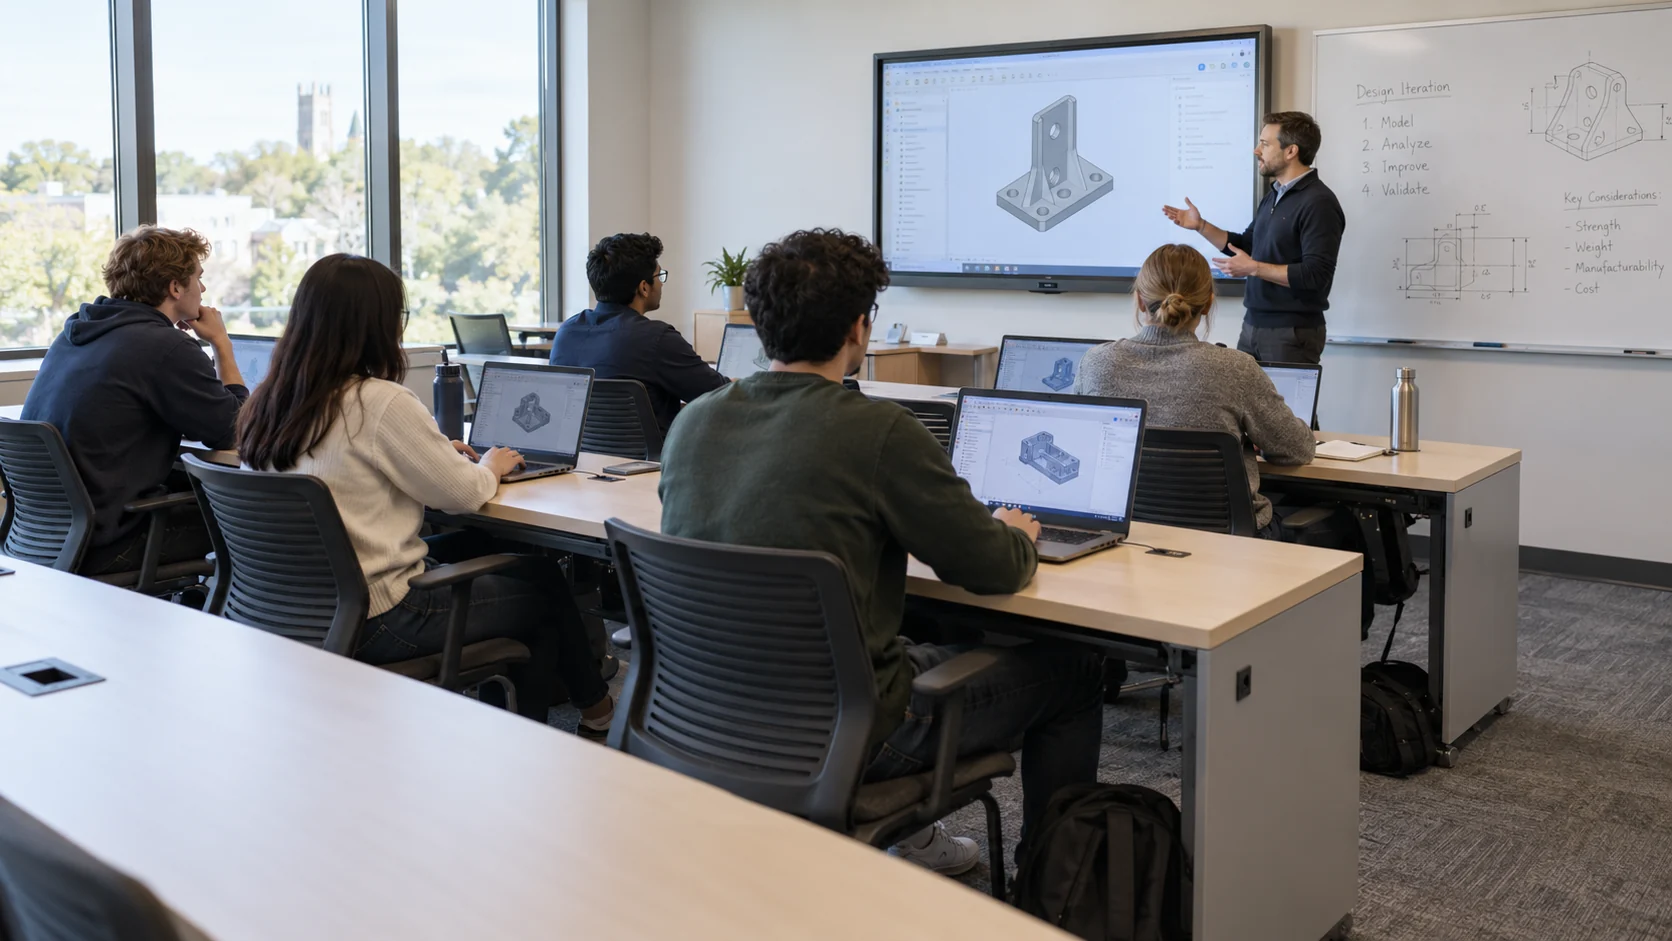
Un’intera classe. Pronta a lavorare.
- La sfida
- Un laboratorio accademico ha bisogno di ambienti uniformi per una nuova coorte di studenti.
- Il prodotto al lavoro
- L’amministratore del calcolo definisce un gruppo, una Gold Image, una quota e le autorizzazioni. I partecipanti accedono dal browser mentre l’IT monitora stato e utilizzo.
- Cosa cambia
- Le richieste seguono lo stesso profilo, con una modalità per l’amministratore di tracciare le assegnazioni durante tutto il corso.
Dai alla ricerca spazio per calcolare.
- La sfida
- I team devono accedere a risorse costose, ma hanno periodi di domanda diversi.
- Il prodotto al lavoro
- Definisci quote e profili, esamina assegnazioni e utilizzo e rivedi le risorse segnalate come inattive. Il responsabile del carico di lavoro concorda la politica di recupero.
- Cosa cambia
- Le decisioni di assegnazione e recupero considerano sia l’utilizzo sia la titolarità, tenendo conto delle attività di lunga durata in background.
Un nuovo collega. Un ambiente di lavoro pronto.
- La sfida
- Un nuovo dipendente ha bisogno di un account, accesso alla rete e un ambiente di sviluppo predisposto per il suo ruolo.
- Il prodotto al lavoro
- La richiesta applica un profilo approvato, collega identità e autorizzazioni al provisioning e fornisce un punto di accesso. L’IT esamina il provisioning e gestisce le eccezioni.
- Cosa cambia
- Utenti e operatori condividono un processo continuo dalla richiesta all’uso e all’assistenza.
Un sistema mirato.
Parte di un quadro più ampio.
Zenix collega una richiesta utente a identità, rete, macchina e accesso. L’IT definisce profili e criteri; gli utenti ricevono un ambiente adatto al proprio ruolo. La gestione GPU rientra nel processo più ampio di predisposizione e utilizzo dell’infrastruttura.
Il livello dell’ambiente di lavoro.
Zenix trasforma l’infrastruttura disponibile di un’organizzazione in ambienti che le persone possono davvero usare. I team Titans definiscono con l’IT ruoli, profili delle risorse e criteri di accesso, poi li collegano in un servizio ripetibile. Questo offre a ricerca, ingegneria e operazioni quotidiane un percorso comune dalla richiesta all’assistenza.
01Il flusso completo
+
Flusso illustrativo: un ricercatore entra in un team che necessita di un ambiente GPU. Un profilo IT esistente guida provisioning, accesso, assistenza e revisione dell’utilizzo. Non si sottintendono clienti, specifiche hardware o tempi di completamento.
Preparare il profilo dell’ambiente di lavoro
Un amministratore seleziona un’immagine gestita e definisce i requisiti di CPU, memoria, GPU e storage con il ruolo e il gruppo pertinenti. Il responsabile del servizio concorda i criteri di idoneità e i limiti delle risorse.
Il team dispone di una definizione ripetibile dell’ambiente di lavoro, con idoneità, limiti e requisiti di approvazione stabiliti per il progetto.
Collegare identità e accesso alla rete
Il ricercatore invia una richiesta. Il provisioning crea o collega identità richiesta, appartenenza ai gruppi e regole di rete basate sui ruoli per l’ambiente concordato.
Identità e accesso sono legati all’ambiente di lavoro. La connessione al provider e la gestione degli account esistenti vengono verificate durante l’implementazione.
Assegna l’ambiente di lavoro
Il profilo fornisce i requisiti della macchina virtuale e dell’allocazione GPU. I responsabili dell’infrastruttura verificano che hardware, virtualizzazione e storage possano fornire l’ambiente.
L’ambiente è associato al suo utente. Il progetto definisce la risposta a risorse indisponibili o a una fase di provisioning non riuscita.
Accedere e usare l’ambiente di lavoro
L’utente accede dal browser senza un client dedicato. Gli operatori esaminano attività e utilizzo; i problemi possono essere segnalati tramite ticket o chat interna.
L’ambiente di lavoro dispone di percorsi di accesso e assistenza. Le attività ripetute possono usare l’agente IT entro i limiti concordati per quel tipo di richiesta.
Esaminare l’utilizzo continuato delle risorse
Gli operatori verificano le risorse sottoutilizzate con il responsabile del carico di lavoro. Calcoli di lunga durata, conservazione dei dati e politica di rilascio vengono considerati prima che una raccomandazione o un recupero automatico abbia effetto.
Le decisioni sulla capacità restano legate a utilizzo e titolarità. Un segnale di inattività richiede una valutazione e non dimostra che il lavoro sia terminato.
La richiesta collega identità, risorse, accesso e assistenza in un processo definito dell’ambiente di lavoro. Completamento, gestione degli errori e regole di recupero vengono validati nell’ambiente scelto.
02Le capacità all’interno
+
Inserimento dell’utente e identità
Creazione dell’account, appartenenza ai gruppi e autorizzazioni di ruolo si collegano alla richiesta di provisioning. L’IT definisce le regole una volta e le riutilizza per le richieste successive.
- Input
- Una richiesta dell’utente, il profilo selezionato e il ruolo o gruppo pertinente.
- Output
- Un contesto di identità e autorizzazioni collegato al provisioning, anziché un account gestito separatamente dall’ambiente di lavoro.
Accesso alla rete basato sui profili
Configurazione della rete e regole di accesso vengono impostate come parte dell’ambiente utente. I criteri collegano l’identità alle risorse consentite, estendendo il provisioning oltre la creazione di una macchina.
- Input
- Ruolo dell’utente, risorse consentite e requisiti di rete del profilo.
- Output
- Regole di accesso all’ambiente di lavoro e configurazione di rete associate all’ambiente dell’utente.
Profili di calcolo
I modelli di CPU, memoria, GPU e storage definiscono cosa riceve un team, un corso o un ruolo. Quote e assegnazioni ai gruppi supportano l’allocazione in base a esigenze e titolarità.
- Input
- Un requisito predefinito di CPU, memoria, GPU e storage per il tipo di lavoro selezionato.
- Output
- Un’allocazione di macchina virtuale definita da quel profilo, la cui disponibilità viene verificata rispetto all’infrastruttura effettiva.
Gestione GPU condivisa
Le viste su assegnazione, utilizzo e carico collegano l’hardware alle persone che lo usano. I team infrastrutturali possono esaminare capacità disponibile, carichi di lavoro e richieste di ampliamento nel loro contesto.
- Input
- Assegnazioni GPU e segnali di utilizzo associati a utenti e carichi di lavoro.
- Output
- Visibilità su condivisione, utilizzo e carico, a supporto delle decisioni sulla capacità e dell’analisi delle pressioni sulle risorse.
Immagini di sistema e versioni
Le Gold Images offrono un punto di partenza gestito per ambienti ripetibili. Imposta una versione dell’immagine per profilo e valuta un aggiornamento con un gruppo rappresentativo prima dell’estensione.
- Input
- Una Gold Image gestita e la versione scelta per un ambiente di lavoro.
- Output
- Una configurazione di base ripetibile del sistema. Il team definisce come verificare e introdurre gli aggiornamenti negli ambienti esistenti.
Ambienti di lavoro nel browser
Gli utenti accedono al proprio ambiente dal browser senza un client dedicato. Identità e autorizzazioni continuano a governare l’accesso al desktop o all’ambiente di ricerca.
- Input
- Identità dell’utente, autorizzazioni di accesso e macchina predisposta.
- Output
- Un percorso di accesso all’ambiente di lavoro tramite browser, con verifica dei requisiti aziendali del browser e della rete.
Assistenza e agente IT
Ticket e chat collegano gli utenti agli operatori. L’agente IT assiste nelle attività ricorrenti, come rinnovo dei token e reimpostazione delle sessioni, entro i limiti di azione definiti per ogni tipo di richiesta.
- Input
- Un problema segnalato e il contesto dell’account o dell’ambiente di lavoro necessario per affrontarlo.
- Output
- Un caso di assistenza o un’azione consentita all’agente, come rinnovo del token o reimpostazione della sessione, con responsabilità operativa.
Monitoraggio e recupero della capacità
Le dashboard mostrano utilizzo e tendenze e individuano macchine o GPU sottoutilizzate. La capacità torna al pool automaticamente o tramite una raccomandazione da approvare, secondo la politica dei carichi di lavoro.
- Input
- Attività, utilizzo delle risorse e regole concordate per individuare la capacità inutilizzata.
- Output
- Viste di utilizzo e raccomandazioni di recupero o azioni configurate, soggette alle decisioni di protezione dei carichi di lavoro e conservazione dei dati.
03Le informazioni che restano collegate
+
Questi oggetti informativi collegano il processo dell’ambiente di lavoro. Campi esatti, conservazione e formati di integrazione vengono stabiliti per il progetto; non è una specifica API.
Utenti, gruppi e autorizzazioni
Identità, ruolo e appartenenza ai gruppi dell’utente collegano i diritti di accesso all’ambiente. Zenix descrive modifiche dei criteri tra identità, rete e risorse.
Stabilire chi può richiedere, accedere o amministrare un ambiente di lavoro e rivedere le modifiche a tali diritti.
Profili e immagini di sistema
Un profilo delle risorse definisce l’allocazione di calcolo prevista. Un’immagine gestita e la sua versione forniscono la configurazione di base del sistema per richieste ripetute di ambienti di lavoro.
Preparare ambienti uniformi ed esaminare l’effetto dell’aggiornamento di un profilo o di un’immagine.
Ambienti e risorse assegnati
Macchine, assegnazioni GPU, storage e accesso appartengono a un ambiente associato a un utente. Le informazioni pubbliche sulla privacy identificano anche record di assegnazione e configurazione.
Collegare l’utilizzo dell’infrastruttura alla titolarità e decidere se mantenere assegnata la capacità.
Utilizzo, assistenza e audit
Attività, utilizzo, registri operativi e messaggi degli utenti alimentano dashboard e assistenza. L’agente descrive anche spiegazioni e registrazioni di audit delle proprie azioni.
Analizzare un problema e verificare le evidenze alla base di un’azione o di una raccomandazione sulle risorse.
04Connessioni ai tuoi sistemi esistenti
+
Identità e gruppi
Mappa le identità esistenti a gruppi, ruoli e responsabili delle autorizzazioni. Integrazione del provider di identità e gestione dell’uscita degli utenti vengono verificate prima di abilitare il self-service.
Calcolo, GPU e storage
Verifica hardware, virtualizzazione, driver e storage rispetto ai profili richiesti. Un elenco esplicito di compatibilità precede l’implementazione; non si presume il supporto per ogni configurazione.
Sistemi di monitoraggio
I dati di utilizzo possono collegarsi a strumenti di monitoraggio come Grafana, Prometheus e OpenTelemetry. Definisci metriche ed eventi esportati, destinazione e responsabile degli avvisi.
Accesso alla rete e dal browser
Mappa separazione dei gruppi, percorsi di accesso e requisiti di ingresso nell’ambiente di lavoro. Per ambienti isolati, valuta anche quali componenti e servizi dipendono dalla connettività esterna.
05Autorizzazioni, controllo ed eccezioni
+
Criteri prima del self-service
Ogni profilo ha un responsabile, utenti idonei e una quota di risorse. Una richiesta dell’utente non aggira autorizzazioni o vincoli di capacità.
Limiti dell’agente IT
Definisci azioni consentite, requisiti di approvazione ed escalation umana. Modifiche delle autorizzazioni e recupero delle risorse richiedono politiche esplicite.
Isolamento e visibilità operativa
Identità, segmentazione e quote collegano gli utenti alle loro risorse. Registri delle attività e telemetria permettono al team di esaminare concessioni di accesso e operazioni.
Recupero responsabile delle risorse
Definisci quando un ambiente è inattivo, quali attività sono protette e come conservare i dati prima del recupero. Valida queste regole con i responsabili dei carichi di lavoro.
Quando le cose non vanno secondo i piani
Gli operatori mantengono profili e immagini, esaminano accesso e utilizzo e seguono l’assistenza. L’agente descrive reimpostazioni delle password, rinnovi dei token, estensioni delle quote e reimpostazioni delle sessioni. Il progetto definisce automazione ed escalation umana.
Una fase di provisioning resta incompleta
La creazione di un account non dimostra che rete e calcolo siano stati completati. Verifica come l’installazione effettiva evidenzia una richiesta parziale, riprova in sicurezza ed evita duplicati. Compensazione o ripristino tra sistemi sono un requisito da verificare, non una garanzia universale pubblicata.
La capacità richiesta non è disponibile
I responsabili dell’infrastruttura hanno bisogno di una risposta chiara quando un profilo richiesto non può essere assegnato. Concorda se l’utente debba attendere, modificare la richiesta o ricevere assistenza umana e chi sia responsabile della decisione. Le viste di utilizzo non stabiliscono un meccanismo pubblicato di pianificazione o accodamento.
Una risorsa sembra inattiva mentre il lavoro continua
Una sessione del browser inattiva o un utilizzo momentaneamente basso possono accompagnare un’attività di lunga durata. I responsabili dei carichi di lavoro definiscono i segnali e le eccezioni da usare prima del recupero delle risorse, inclusa la conservazione dei dati. Il prodotto descrive il rilascio automatico o le raccomandazioni; la politica operativa sicura spetta al progetto.
Un problema di aggiornamento o sessione incide sul lavoro
Sono descritte versioni delle immagini gestite e assistenza per reimpostare le sessioni. Testa con utenti rappresentativi l’impatto degli aggiornamenti e la risposta consentita a una sessione bloccata. Definisci ripristino ed escalation per ogni azione, senza presumere che ogni aggiornamento o operazione dell’agente sia annullabile.
06Implementazione e adeguatezza organizzativa
+
Scegliere utenti e un profilo
Il responsabile del servizio e il team infrastrutturale selezionano un gruppo di prova, un ambiente e una misura del successo. Il risultato è una definizione concordata di richiesta valida.
Collegare la catena di provisioning
Mappa identità, rete, calcolo e storage in un unico profilo. Valida quote, autorizzazioni e accesso dal browser con un utente rappresentativo.
Provare utilizzo ed eccezioni
Prova richieste ripetute, capacità insufficiente, modifiche delle autorizzazioni e risorse inattive. Concorda cosa viene eseguito automaticamente e cosa passa agli operatori.
Estendere con la misurazione
Aggiungi gruppi e profili in base ai dati di utilizzo. Stabilisci procedure per aggiornamenti delle immagini, revisioni delle autorizzazioni e recupero delle risorse.
L’ambiente di distribuzione
- Ambiente di esecuzione
- Strutture sovrane e reti isolate, con gestione delle risorse condivise tra istituzioni.
- Limiti di accesso
- Criteri basati sui ruoli, quote e separazione tra tenant collegano le risorse agli utenti autorizzati.
- Da portare al confronto
- Inventario delle risorse di calcolo e GPU, gruppi di utenti, ambienti richiesti e politica di assegnazione.
Definire l’ambiente di lavoro che deve funzionare
Verifica insieme immagine, esperienza browser, GPU, driver, virtualizzazione, storage e rete di un gruppo specifico. Le descrizioni generali dell’allocazione di calcolo non stabiliscono il supporto per ogni combinazione hardware o software.
Verificare ogni connessione nella catena di provisioning
Grafana, Prometheus e OpenTelemetry sono citati pubblicamente. I connettori di identità, rete e calcolo richiedono verifiche di compatibilità, comprese direzione dei dati e gestione degli errori. Il sito pubblico non fornisce una matrice completa di fornitori o adattatori.
Stabilire l’autorità di automazione e recupero
Concorda chi può modificare i diritti, estendere le risorse, reimpostare una sessione o liberare capacità. Definisci autorizzazioni dell’agente, punti di approvazione ed escalation umana per ogni azione. I responsabili dei carichi di lavoro stabiliscono inoltre regole di inattività, attività protette e conservazione dei dati prima che le risorse tornino al pool.
Concordare distribuzione e condizioni di servizio
Gli ambienti isolati sono descritti come caso d’uso, ma architettura di distribuzione e disponibilità dell’AI offline richiedono conferma. Documenta ubicazione dei dati, dipendenze esterne, backup e percorsi di accesso. Funzionalità incluse e impegni di servizio dipendono dalla configurazione e dall’accordo del cliente; le metriche della homepage non sono una garanzia di progetto.
07Domande sull’adeguatezza
+
Zenix è solo un sistema di gestione GPU?
No. Orchestra identità, rete, macchine, accesso e monitoraggio. Le GPU sono un tipo di risorsa che può essere incluso in un profilo di ambiente di lavoro.
Cosa deve installare l’utente?
L’accesso all’ambiente avviene nel browser senza un client dedicato. I requisiti organizzativi di browser, rete e accesso vengono verificati in anticipo.
Chi decide quando una GPU torna al pool?
I team infrastrutturali definiscono la politica con i responsabili dei carichi di lavoro. Il recupero può usare raccomandazioni da approvare o automazioni configurate; le risorse inattive vanno distinte dai calcoli di lunga durata.
Cosa va verificato nella nostra infrastruttura esistente?
Tipi di GPU, driver, virtualizzazione, storage e rete, insieme agli ambienti di lavoro richiesti. La compatibilità viene valutata rispetto a una configurazione reale e a un profilo selezionato.
Come valutiamo il successo del progetto pilota?
Definisci in anticipo tempi di preparazione dell’ambiente, completamento delle richieste, qualità dell’accesso e utilizzo. Confronta prima e dopo per lo stesso gruppo di utenti, distinguendo gli obiettivi dalle garanzie.
08Documentazione e approfondimenti
+
- Concetto dalla richiesta all’ambiente di lavoro ↗ — si apre in una nuova scheda
- Capacità e monitoraggio ↗ — si apre in una nuova scheda
- Agente IT e controllo umano ↗ — si apre in una nuova scheda
- Informazioni e protezione ↗ — si apre in una nuova scheda
- Configurazione e perimetro del servizio ↗ — si apre in una nuova scheda
- Calcolo per ricerca e università ↗
- Esperienza nel calcolo per la ricerca ↗
- Azioni AI controllate ↗
Collegalo al tuo lavoro.
Inizia da un flusso, dalle sue informazioni e dalle persone che lo conoscono. Definite insieme il percorso verso l’implementazione.