Zenix
Una solicitud. Un espacio de trabajo completo.
Reúne identidad, política de acceso y cómputo. Ofrece a cada persona un espacio de trabajo basado en un perfil aprobado.
Comienza con una solicitud de espacio de trabajo.
Una persona solicita un entorno para su trabajo. La solicitud ingresa al mismo proceso de orquestación que la identidad, la red y los recursos.
- Un perfil aprobado para cada tipo de trabajo
- Identidad, redes y cómputo en un flujo de trabajo
- Utilización de recursos junto con experiencia del usuario
Hecho para el trabajo.
Cambia la forma.
Tres lugares donde Zenix convierte la complejidad en un siguiente paso claro.
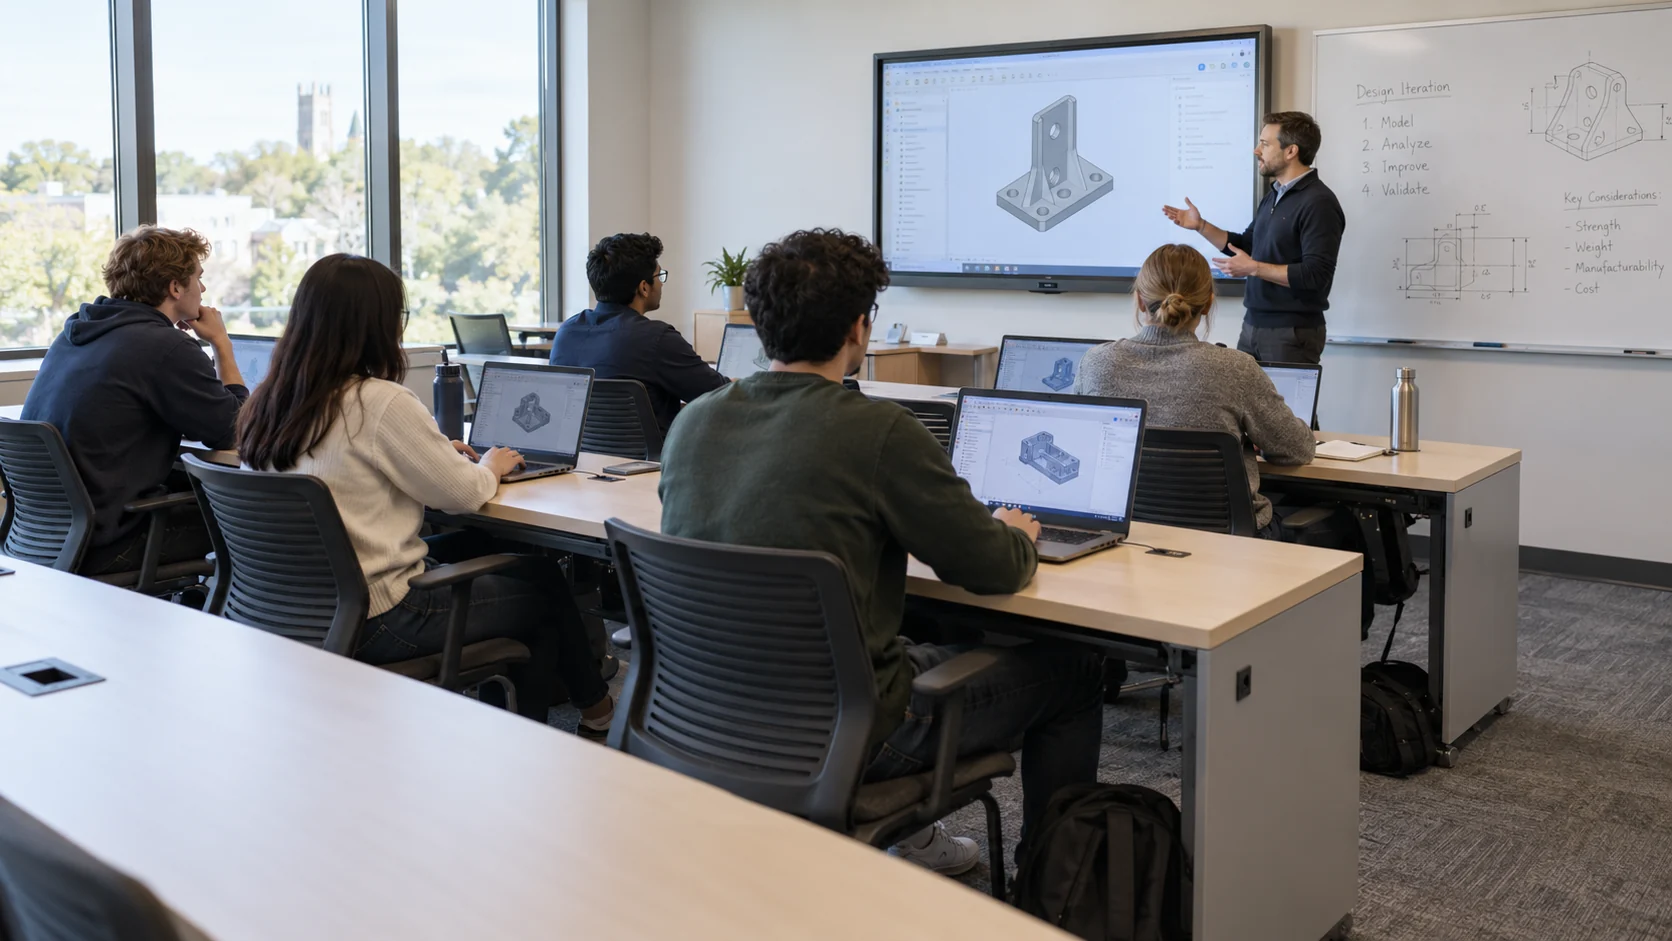
Toda una clase. Lista para trabajar.
- El desafío
- Un laboratorio académico necesita entornos consistentes para una nueva generación de estudiantes.
- El producto en acción
- El administrador de cómputo define un grupo, una imagen maestra, una cuota y permisos. Los participantes ingresan desde el navegador mientras TI monitorea el estado y el uso.
- Qué cambia
- Las solicitudes siguen el mismo perfil, con una forma de que el administrador siga las asignaciones durante todo el curso.
Dale a la investigación espacio para el cómputo.
- El desafío
- Los equipos necesitan acceso a recursos costosos, pero tienen distintos períodos de demanda.
- El producto en acción
- Define cuotas y perfiles, examina asignaciones y utilización y revisa los recursos señalados como inactivos. El responsable de la carga de trabajo acuerda la política de recuperación.
- Qué cambia
- Las decisiones de asignación y recuperación consideran el uso y la titularidad, tomando en cuenta las tareas prolongadas en segundo plano.
Un nuevo integrante. Un espacio de trabajo preparado.
- El desafío
- Un empleado nuevo necesita una cuenta, acceso a la red y un entorno de desarrollo preparado para su función.
- El producto en acción
- La solicitud aplica un perfil aprobado, conecta identidad y permisos con el aprovisionamiento y ofrece un punto de entrada. TI revisa el aprovisionamiento y gestiona excepciones.
- Qué cambia
- Usuarios y operaciones comparten un proceso continuo desde la solicitud hasta el uso y el soporte.
Un sistema enfocado.
Parte de una visión más amplia.
Zenix conecta una solicitud de usuario con identidad, redes, una máquina y acceso. TI define perfiles y políticas; los usuarios reciben un espacio adecuado para su función. La gestión de GPU forma parte del proceso más amplio de aprovisionamiento y uso de infraestructura.
La capa de espacios de trabajo.
Zenix convierte la infraestructura disponible para una organización en espacios de trabajo que las personas pueden usar. Los equipos de Titans definen con TI los roles, perfiles de recursos y políticas de acceso y luego los conectan en un servicio repetible. Esto ofrece a investigación, ingeniería y operaciones cotidianas una vía común desde la solicitud hasta el soporte.
01El flujo de trabajo completo
+
Flujo ilustrativo: un investigador se integra a un equipo que necesita un entorno GPU. Un perfil de TI existente guía el aprovisionamiento, acceso, soporte y revisión de utilización. No se implica ningún cliente, especificación de hardware ni plazo de finalización.
Preparar el perfil del espacio de trabajo
Un administrador selecciona una imagen administrada y define los requisitos de CPU, memoria, GPU y almacenamiento con el rol y el grupo pertinentes. El responsable del servicio acuerda la elegibilidad y los límites de recursos.
El equipo tiene una definición repetible de espacio de trabajo, con elegibilidad, límites y requisitos de aprobación establecidos para el proyecto.
Conectar identidad y acceso a la red
El investigador envía una solicitud. El aprovisionamiento crea o conecta la identidad, la pertenencia a grupos y las reglas de red por rol necesarias para el entorno acordado.
La identidad y el acceso están vinculados al espacio de trabajo. La conexión con el proveedor y el tratamiento de cuentas existentes se verifican durante la implementación.
Asignar el entorno de trabajo
El perfil proporciona los requisitos de la máquina virtual y la asignación de GPU. Los responsables de infraestructura verifican que el hardware, la virtualización y el almacenamiento puedan proporcionar el entorno.
El entorno está asociado con su usuario. El proyecto define la respuesta ante recursos no disponibles o una etapa de aprovisionamiento fallida.
Ingresar y usar el espacio de trabajo
El usuario ingresa desde el navegador sin un cliente dedicado. Operaciones revisa actividad y utilización; los problemas pueden reportarse mediante tickets o chat interno.
El espacio de trabajo tiene vías de acceso y soporte. Las tareas repetidas pueden usar el agente de TI dentro de los límites acordados para ese tipo de solicitud.
Revisar el uso continuado de recursos
Operaciones verifica los recursos subutilizados con el responsable de la carga. El cómputo prolongado, la conservación de datos y la política de liberación se consideran antes de aplicar una recomendación o recuperación automática.
Las decisiones de capacidad siguen vinculadas al uso y la titularidad. Una señal de inactividad requiere evaluación y no demuestra que el trabajo haya terminado.
La solicitud conecta identidad, recursos, acceso y soporte en un proceso definido de espacio de trabajo. Las reglas de finalización, gestión de fallos y recuperación se validan en el entorno seleccionado.
02Las capacidades internas
+
Incorporación de usuarios e identidad
La creación de cuentas, la pertenencia a grupos y los permisos por rol se conectan con la solicitud de aprovisionamiento. TI define las reglas una vez y las reutiliza para las siguientes solicitudes.
- Entrada
- Una solicitud de usuario, el perfil seleccionado y el rol o grupo pertinente.
- Resultado
- Un contexto de identidad y permisos vinculado al aprovisionamiento, en lugar de una cuenta gestionada por separado del espacio de trabajo.
Acceso a la red basado en perfiles
La configuración de red y las reglas de acceso se establecen como parte del entorno del usuario. La política conecta la identidad con los recursos permitidos, ampliando el aprovisionamiento más allá de crear una máquina.
- Entrada
- El rol del usuario, los recursos permitidos y los requisitos de red del perfil.
- Resultado
- Reglas de acceso al espacio y configuración de red asociadas con el entorno del usuario.
Perfiles de cómputo
Las plantillas de CPU, memoria, GPU y almacenamiento definen qué recibe un equipo, curso o rol. Las cuotas y asignaciones de grupos permiten distribuir recursos según las necesidades y la titularidad.
- Entrada
- Un requisito predefinido de CPU, memoria, GPU y almacenamiento para el tipo de trabajo seleccionado.
- Resultado
- Una asignación de máquina virtual definida por ese perfil, cuya disponibilidad se verifica frente a la infraestructura real.
Gestión de GPU compartidas
Las vistas de asignación, utilización y carga conectan el hardware con las personas que lo usan. Los equipos de infraestructura pueden revisar en contexto la capacidad disponible, las cargas de trabajo y las solicitudes de ampliación.
- Entrada
- Asignaciones de GPU y señales de uso asociadas con usuarios y cargas de trabajo.
- Resultado
- Visibilidad del uso compartido, la utilización y la carga para apoyar decisiones de capacidad e investigar presión sobre los recursos.
Imágenes y versiones de sistema
Las imágenes maestras proporcionan un punto de partida administrado para espacios de trabajo repetibles. Establece una versión de imagen por perfil y evalúa una actualización con un grupo representativo antes de ampliarla.
- Entrada
- Una imagen maestra administrada y la versión seleccionada para un espacio de trabajo.
- Resultado
- Una base de sistema reproducible. El equipo define cómo verificar e introducir actualizaciones en los entornos existentes.
Espacios de trabajo en el navegador
Los usuarios ingresan a su espacio desde el navegador sin un cliente dedicado. La identidad y los permisos siguen gobernando el acceso al escritorio o entorno de investigación.
- Entrada
- La identidad del usuario, sus permisos de acceso y la máquina aprovisionada.
- Resultado
- Una vía de entrada al entorno de trabajo a través del navegador, con verificación de los requisitos organizacionales del navegador y la red.
Soporte y agente de TI
Los tickets y el chat conectan a los usuarios con operaciones. El agente de TI ayuda con tareas recurrentes, como renovar tokens y restablecer sesiones, dentro de los límites de acción definidos para cada tipo de solicitud.
- Entrada
- Un problema reportado y el contexto de la cuenta o del espacio de trabajo necesario para resolverlo.
- Resultado
- Un caso de soporte o una acción de agente permitida, como renovar un token o restablecer una sesión, con responsabilidad operativa.
Monitoreo y recuperación de capacidad
Los paneles muestran uso y tendencias e identifican máquinas o GPU subutilizadas. La capacidad vuelve al conjunto compartido automáticamente o mediante una recomendación de aprobación, según la política de cargas de trabajo.
- Entrada
- Actividad, utilización de recursos y reglas acordadas para identificar capacidad sin uso.
- Resultado
- Vistas de uso y recomendaciones de recuperación o acciones configuradas, sujetas a decisiones de protección de cargas y conservación de datos.
03La información que sigue conectada
+
Estos objetos de información conectan el proceso del espacio de trabajo. Sus campos exactos, conservación y formatos de integración se establecen para el proyecto; esto no es una especificación de API.
Usuarios, grupos y permisos
La identidad, el rol y la pertenencia a grupos del usuario conectan los derechos de acceso con el entorno. Zenix describe cambios de políticas en identidad, redes y recursos.
Establecer quién puede solicitar, acceder o administrar un espacio de trabajo y revisar los cambios en esos derechos.
Perfiles e imágenes de sistema
Un perfil de recursos define la asignación de cómputo prevista. Una imagen administrada y su versión proporcionan la base del sistema para solicitudes repetidas de espacios de trabajo.
Preparar entornos consistentes y revisar el efecto de actualizar un perfil o una imagen.
Entornos y recursos asignados
Las máquinas, asignaciones de GPU, almacenamiento y acceso pertenecen a un entorno asociado con un usuario. La información pública de privacidad también identifica registros de asignación y configuración.
Vincular el uso de infraestructura con su responsable y decidir si la capacidad debe seguir asignada.
Uso, soporte y auditoría
La actividad, la utilización, los registros operativos y los mensajes de usuarios alimentan los paneles y el soporte. El agente también describe explicaciones y registros de auditoría de sus acciones.
Investigar un problema y verificar la evidencia detrás de una acción o recomendación de recursos.
04Conexiones con tus sistemas existentes
+
Identidades y grupos
Mapea las identidades existentes con grupos, roles y responsables de permisos. La integración con el proveedor de identidad y la gestión de bajas de usuarios se verifican antes de habilitar el autoservicio.
Cómputo, GPU y almacenamiento
Verifica el hardware, la virtualización, los controladores y el almacenamiento frente a los perfiles requeridos. Una lista explícita de compatibilidad precede a la implementación; no se presupone compatibilidad con todas las configuraciones.
Sistemas de monitoreo
Los datos de uso pueden conectarse con herramientas de monitoreo como Grafana, Prometheus y OpenTelemetry. Define las métricas y eventos exportados, su destino y el responsable de alertas.
Acceso a la red y al navegador
Mapea la separación entre grupos, las vías de acceso y los requisitos de entrada al espacio. Para entornos aislados, evalúa también qué componentes y servicios dependen de conectividad externa.
05Permisos, control y excepciones
+
Políticas antes del autoservicio
Cada perfil tiene un responsable, usuarios elegibles y una cuota de recursos. Una solicitud de usuario no elude permisos ni restricciones de capacidad.
Límites del agente de TI
Define acciones permitidas, requisitos de aprobación y escalamiento humano. Los cambios de permisos y la recuperación de recursos requieren políticas explícitas.
Aislamiento y visibilidad operativa
Las identidades, la segmentación y las cuotas vinculan a los usuarios con sus recursos. Los registros de actividad y la telemetría permiten revisar la concesión de acceso y las operaciones.
Recuperación responsable de recursos
Define cuándo un entorno está inactivo, qué tareas están protegidas y cómo se conservan los datos antes de recuperar recursos. Valida estas reglas con los responsables de las cargas.
Cuando las cosas no salen según lo planeado
Operaciones mantiene perfiles e imágenes, revisa acceso y utilización y da seguimiento al soporte. El agente describe restablecimiento de contraseñas, renovación de tokens, ampliación de cuotas y restablecimiento de sesiones. El proyecto define automatización y escalamiento humano.
Una etapa de aprovisionamiento sigue incompleta
Crear una cuenta no confirma que también se hayan completado la red y el cómputo. Valida cómo la instalación real muestra una solicitud parcial, reintenta de forma segura y evita duplicados. La compensación o reversión entre sistemas es un requisito por verificar, no una garantía universal publicada.
La capacidad solicitada no está disponible
Los responsables de infraestructura necesitan una respuesta clara cuando no se puede asignar el perfil solicitado. Acuerda si el usuario espera, cambia la solicitud o recibe ayuda humana, y quién es responsable de esa decisión. Las vistas de utilización no establecen un mecanismo publicado de programación o colas.
Un recurso parece inactivo mientras el trabajo continúa
Una sesión de navegador sin actividad o un uso momentáneamente bajo pueden acompañar una tarea de larga duración. Los responsables de las cargas de trabajo definen las señales y excepciones que se usan antes de recuperar recursos, incluida la conservación de datos. El producto describe liberación automática o recomendaciones; la política operativa segura corresponde al proyecto.
Un problema de actualización o sesión afecta el trabajo
Se describen versiones de imágenes administradas y soporte para restablecer sesiones. Prueba el impacto de las actualizaciones y la respuesta permitida a una sesión bloqueada con usuarios representativos. Define recuperación y escalamiento para cada acción en lugar de asumir que toda actualización u operación del agente se puede deshacer.
06Implementación y adecuación organizacional
+
Elegir usuarios y un perfil
El responsable del servicio y el equipo de infraestructura eligen un grupo de prueba, un espacio y una medida de éxito. El resultado es una definición acordada de solicitud válida.
Conectar la cadena de aprovisionamiento
Mapea identidad, redes, cómputo y almacenamiento en un perfil. Valida cuotas, permisos y entrada desde el navegador con un usuario representativo.
Probar el uso y las excepciones
Prueba solicitudes repetidas, capacidad insuficiente, cambios de permisos y recursos inactivos. Acuerda qué se ejecuta automáticamente y qué pasa a operaciones.
Ampliar con medición
Añade grupos y perfiles según los datos de uso. Establece rutinas para actualizar imágenes, revisar permisos y recuperar recursos.
El entorno de implementación
- Entorno de ejecución
- Instalaciones soberanas y redes aisladas, con gestión de recursos compartidos entre instituciones.
- Límites de acceso
- Las políticas por rol, las cuotas y la separación entre organizaciones conectan los recursos con los usuarios autorizados.
- Traer a la conversación
- Inventario de cómputo y GPU, grupos de usuarios, espacios de trabajo necesarios y política de asignación.
Definir el espacio de trabajo que debe funcionar
Verifica en conjunto la imagen, la experiencia en el navegador, la GPU, los controladores, la virtualización, el almacenamiento y las redes de un grupo específico. Las descripciones generales de asignación de cómputo no establecen compatibilidad con todas las combinaciones de hardware o software.
Verificar cada conexión de la cadena de aprovisionamiento
Grafana, Prometheus y OpenTelemetry se mencionan públicamente. Los conectores de identidad, red y cómputo requieren verificaciones de compatibilidad, incluidas la dirección de los datos y la respuesta ante fallos. El sitio público no ofrece una matriz completa de proveedores o adaptadores.
Establecer la autoridad de automatización y recuperación
Acuerda quién puede modificar derechos, ampliar recursos, restablecer una sesión o liberar capacidad. Define permisos del agente, puntos de aprobación y escalamiento humano para cada acción. Los responsables de las cargas también establecen reglas de inactividad, tareas protegidas y conservación de datos antes de devolver recursos al conjunto compartido.
Acordar las condiciones de implementación y servicio
Los entornos aislados se describen como caso de uso, pero la arquitectura de implementación y la disponibilidad de IA sin conexión requieren confirmación. Documenta ubicaciones de datos, dependencias externas, copias de seguridad y vías de acceso. Las capacidades incluidas y los compromisos de servicio dependen de la configuración y el acuerdo del cliente; las métricas de la página de inicio no son una garantía del proyecto.
07Preguntas sobre adecuación
+
¿Zenix es solo un sistema de gestión de GPU?
No. Orquesta identidad, redes, máquinas, acceso y monitoreo. Las GPU son un tipo de recurso que puede incluirse en un perfil de espacio de trabajo.
¿Qué debe instalar el usuario?
El acceso al espacio se realiza desde el navegador sin un cliente dedicado. Los requisitos organizacionales de navegador, red y acceso se verifican de antemano.
¿Quién decide cuándo una GPU vuelve al conjunto compartido?
Los equipos de infraestructura definen la política con los responsables de las cargas. La recuperación puede usar recomendaciones de aprobación o automatización configurada; los recursos inactivos deben distinguirse del cómputo de larga duración.
¿Qué debemos verificar en nuestra infraestructura existente?
Tipos de GPU, controladores, virtualización, almacenamiento y redes, junto a los espacios de trabajo necesarios. La compatibilidad se evalúa con una configuración real y un perfil seleccionado.
¿Cómo evaluamos el éxito del piloto?
Define de antemano el tiempo de preparación del espacio, la finalización de solicitudes, la calidad del acceso y la utilización. Compara el antes y el después para el mismo grupo de usuarios, distinguiendo objetivos de garantías.
08Documentación y lecturas adicionales
+
- Concepto de solicitud a espacio de trabajo ↗ — se abre en una pestaña nueva
- Capacidades y monitoreo ↗ — se abre en una pestaña nueva
- Agente de TI y control humano ↗ — se abre en una pestaña nueva
- Información y protección ↗ — se abre en una pestaña nueva
- Configuración y alcance del servicio ↗ — se abre en una pestaña nueva
- Cómputo para investigación y academia ↗
- Experiencia en cómputo para investigación ↗
- Acciones de IA controladas ↗
Conéctalo con tu trabajo.
Comienza con un flujo, su información y las personas que lo conocen. Definamos juntos el camino a la implementación.