Zenix
Один запрос. Целая рабочая среда.
Объедините идентификацию, политику доступа и вычисления. Предоставьте каждому среду на основе утверждённого профиля.
Начните с запроса рабочей среды.
Пользователь запрашивает рабочую среду. Запрос проходит через тот же процесс оркестрации, что и идентификация, сеть и ресурсы.
- Утверждённый профиль для каждого вида работы
- Идентификация, сеть и вычисления в едином процессе
- Использование ресурсов вместе с опытом пользователей
Создано для работы.
Меняет подход.
Три области, где Zenix превращает сложность в ясный следующий шаг.
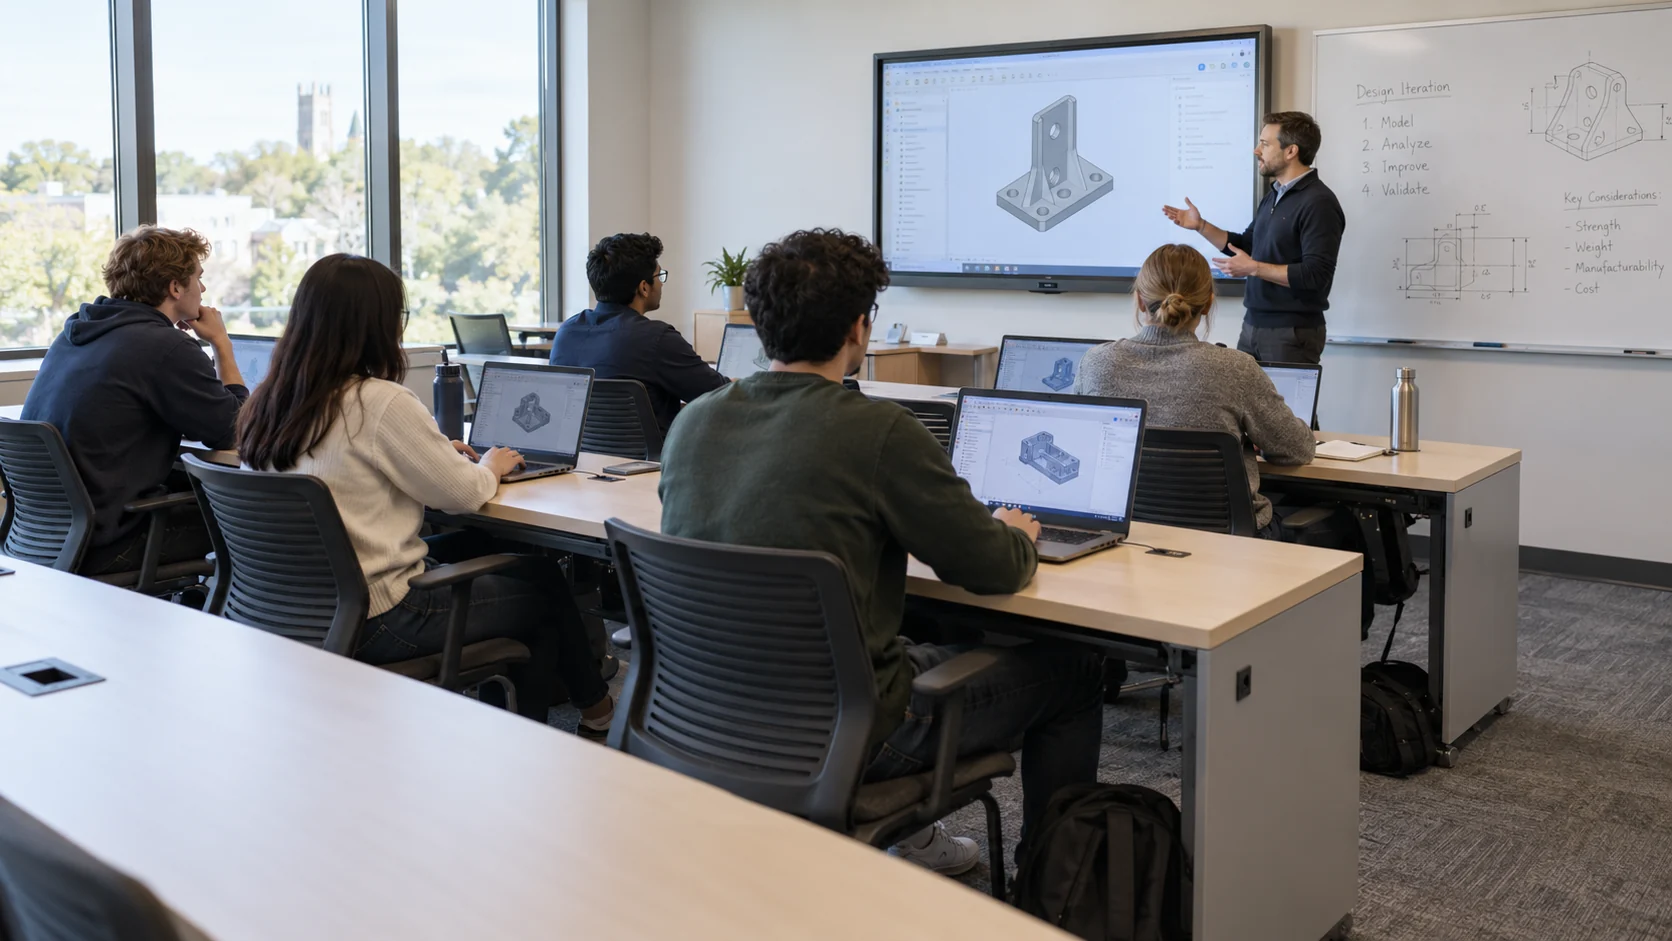
Вся учебная группа. Готова к работе.
- Задача
- Академической лаборатории нужны единообразные среды для новой группы студентов.
- Продукт в работе
- Администратор вычислений задаёт группу, Gold Image, квоту и права. Участники входят через браузер, а ИТ следит за состоянием и загрузкой.
- Что меняется
- Запросы следуют единому профилю; администратор может отслеживать распределение на всём протяжении курса.
Дайте исследованиям вычислительные возможности.
- Задача
- Командам нужны дорогие ресурсы, но периоды спроса различаются.
- Продукт в работе
- Определяйте квоты и профили, проверяйте распределение и загрузку, изучайте ресурсы с отметкой простоя. Владелец нагрузки согласует политику возврата.
- Что меняется
- Решения о выделении и возврате ресурсов учитывают использование и владельца, включая длительные фоновые задания.
Новый коллега. Подготовленная рабочая среда.
- Задача
- Новому сотруднику нужны учётная запись, сетевой доступ и среда разработки, подготовленная под его роль.
- Продукт в работе
- Запрос применяет утверждённый профиль, связывает идентификацию и права с подготовкой и даёт точку входа. ИТ проверяет подготовку и обрабатывает исключения.
- Что меняется
- Пользователи и эксплуатация разделяют непрерывный процесс от запроса до использования и поддержки.
Система с чётким назначением.
Часть большей картины.
Zenix связывает запрос пользователя с идентификацией, сетью, машиной и доступом. ИТ задаёт профили и политику, пользователи получают среду под роль. Управление GPU — часть более широкого процесса подготовки и использования инфраструктуры.
Уровень рабочих сред.
Zenix превращает инфраструктуру организации в действительно пригодные рабочие среды. Команды Titans с ИТ определяют роли, профили ресурсов и политики доступа, объединяя их в воспроизводимый сервис. Это даёт исследованиям, инженерии и эксплуатации общий путь от запроса до поддержки.
01Полный рабочий процесс
+
Пример процесса: исследователь присоединяется к команде, которой нужна среда GPU. Существующий профиль ИТ направляет подготовку, доступ, поддержку и оценку загрузки. Конкретный клиент, характеристики оборудования и срок завершения не подразумеваются.
Подготовить профиль среды
Администратор выбирает управляемый образ и задаёт требования к CPU, памяти, GPU и хранилищу с соответствующей ролью и группой. Владелец сервиса согласует условия доступа и лимиты ресурсов.
У команды есть воспроизводимое определение среды с установленными для проекта условиями допуска, лимитами и согласованиями.
Связать идентификацию и сетевой доступ
Исследователь отправляет запрос. Подготовка создаёт или подключает нужную учётную запись, группы и ролевые сетевые правила согласованной среды.
Идентификация и доступ связаны с рабочей средой. Подключение провайдера и работа с существующими учётными записями проверяются при внедрении.
Подготовить рабочую среду
Профиль задаёт требования к виртуальной машине и GPU. Владельцы инфраструктуры проверяют, что оборудование, виртуализация и хранилище обеспечат среду.
Среда связана со своим пользователем. Проект определяет реакцию на недоступные ресурсы или сбой подготовки.
Войти в рабочую среду и использовать её
Пользователь входит через браузер без отдельного клиента. Эксплуатация проверяет активность и загрузку; проблемы сообщаются через заявки или внутренний чат.
Среда имеет пути доступа и поддержки. Повторные задачи могут использовать ИТ-агента в согласованных границах типа запроса.
Проверить дальнейшее использование ресурсов
Эксплуатация проверяет недогруженные ресурсы с владельцем нагрузки. До рекомендации или автоматического возврата учитываются длительные вычисления, сохранение данных и политика освобождения.
Решения о мощностях связаны с использованием и ответственностью. Сигнал простоя требует оценки и сам по себе не доказывает завершение работы.
Запрос связывает идентификацию, ресурсы, доступ и поддержку в определённом процессе среды. Завершение, сбои и возврат ресурсов проверяются в выбранной среде.
02Возможности внутри
+
Подключение пользователей и идентификация
Создание учётной записи, членство в группах и ролевые права связаны с запросом подготовки среды. ИТ задаёт правила один раз и повторно использует их для следующих запросов.
- Входные данные
- Запрос пользователя, выбранный профиль и соответствующая роль или группа.
- Результат
- Контекст идентификации и прав, связанный с подготовкой среды, а не отдельная от рабочей среды учётная запись.
Сетевой доступ по профилю
Сетевая конфигурация и правила доступа задаются как часть пользовательской среды. Политика связывает идентификацию с разрешёнными ресурсами, расширяя подготовку за рамки создания машины.
- Входные данные
- Роль пользователя, разрешённые ресурсы и сетевые требования профиля.
- Результат
- Правила доступа и сетевая конфигурация, связанные со средой пользователя.
Вычислительные профили
Шаблоны CPU, памяти, GPU и хранилища определяют, что получает команда, курс или роль. Квоты и привязка к группам поддерживают распределение по потребностям и ответственности.
- Входные данные
- Заранее определённые требования к CPU, памяти, GPU и хранилищу для выбранного вида работы.
- Результат
- Выделение виртуальной машины по этому профилю с проверкой доступности на фактической инфраструктуре.
Управление общими GPU
Представления распределения, использования и нагрузки связывают оборудование с его пользователями. Инфраструктурные команды могут оценивать доступную мощность, нагрузки и запросы расширения в контексте.
- Входные данные
- Выделения GPU и сигналы использования, связанные с пользователями и нагрузками.
- Результат
- Видимость совместного использования, загрузки и нагрузки помогает решениям о мощности и анализу дефицита ресурсов.
Системные образы и версии
Gold Images дают управляемую основу воспроизводимых сред. Установите версию образа для профиля и оцените обновление на типовой группе перед расширением.
- Входные данные
- Управляемый Gold Image и версия, выбранная для рабочей среды.
- Результат
- Воспроизводимая базовая конфигурация системы. Команда определяет порядок проверки и внедрения обновлений в существующие среды.
Рабочие среды в браузере
Пользователи входят через браузер без отдельного клиента. Идентификация и права продолжают управлять доступом к рабочему столу или исследовательской среде.
- Входные данные
- Учётная запись пользователя, права доступа и подготовленная машина.
- Результат
- Вход в рабочую среду через браузер с проверкой требований организации к браузеру и сети.
Поддержка и ИТ-агент
Заявки и чат связывают пользователей с эксплуатацией. ИТ-агент помогает с повторными задачами, например токенами и сбросом сессий, в границах каждого типа запроса.
- Входные данные
- Заявленная проблема и контекст учётной записи или рабочей среды, необходимый для её решения.
- Результат
- Обращение в поддержку или разрешённое действие агента, например обновление токена или сброс сессии, с операционной ответственностью.
Мониторинг и возврат мощности
Панели показывают использование и тенденции, выявляют недогруженные машины или GPU. Мощности возвращаются в пул автоматически или по рекомендации на согласование согласно политике нагрузок.
- Входные данные
- Активность, использование ресурсов и согласованные правила выявления неиспользуемой мощности.
- Результат
- Представления использования, рекомендации возврата или настроенные действия с учётом защиты нагрузок и сохранения данных.
03Информация, которая остаётся связанной
+
Эти информационные объекты связывают процесс среды. Поля, хранение и форматы интеграции определяются проектом; это не спецификация API.
Пользователи, группы и права
Идентификация, роль и группы пользователя связывают права со средой. Zenix описывает изменения политики идентификации, сети и ресурсов.
Определение прав запроса, входа и администрирования среды, проверка изменений этих прав.
Профили и системные образы
Профиль ресурсов определяет планируемое выделение вычислительных мощностей. Управляемый образ и его версия задают базовую конфигурацию для повторных запросов рабочих сред.
Подготовка единообразных сред и проверка влияния обновления профиля или образа.
Выделенные среды и ресурсы
Машины, выделения GPU, хранилище и доступ относятся к среде, связанной с пользователем. Публичная информация о конфиденциальности также указывает записи распределения и конфигурации.
Связь использования инфраструктуры с ответственностью и решение, сохранять ли выделение мощности.
Использование, поддержка и аудит
Активность, загрузка, операционные журналы и сообщения пользователей используются в панелях и поддержке. Агент также описывает объяснения и аудиторские записи своих действий.
Исследование проблемы и проверка подтверждений действия или рекомендации по ресурсам.
04Подключения к вашим существующим системам
+
Учётные записи и группы
Сопоставьте существующие учётные записи с группами, ролями и владельцами прав. До самообслуживания проверьте интеграцию провайдера идентификации и обработку ухода пользователей.
Вычисления, GPU и хранилище
Проверьте оборудование, виртуализацию, драйверы и хранилище на соответствие профилям. Развёртыванию предшествует явный список совместимости; поддержка каждой конфигурации не предполагается.
Системы мониторинга
Данные использования подключаются к Grafana, Prometheus и OpenTelemetry. Определите экспортируемые показатели и события, назначение и ответственного за уведомления.
Сетевой доступ и браузер
Опишите разделение групп, пути доступа и требования входа в среду. Для изолированных сред оцените зависимость компонентов и сервисов от внешней связи.
05Права, контроль и исключения
+
Политика до самообслуживания
У каждого профиля есть владелец, допущенные пользователи и квота ресурсов. Запрос пользователя не обходит права и ограничения мощности.
Границы ИТ-агента
Определите разрешённые действия, требования согласования и эскалацию человеку. Изменения прав и возврат ресурсов требуют явных политик.
Изоляция и операционная прозрачность
Идентификация, сегментация и квоты связывают пользователей с ресурсами. Журналы и телеметрия позволяют проверять выдачу доступа и операции.
Ответственный возврат ресурсов
Определите простой среды, защищённые задания и сохранение данных перед возвратом ресурсов. Проверьте правила с владельцами нагрузок.
Когда всё идёт не по плану
Эксплуатация сопровождает профили и образы, проверяет доступ и загрузку, ведёт поддержку. Агент описывает сброс паролей, обновление токенов, расширение квот и сброс сессий. Проект определяет автоматизацию и эскалацию человеку.
Этап подготовки ресурсов не завершён
Создание учётной записи не означает завершения подготовки сети и вычислений. Проверьте, как фактическая установка показывает частичный запрос, безопасно повторяет действия и предотвращает дубли. Компенсация или откат между системами — требование к проверке, а не опубликованная универсальная гарантия.
Запрошенная мощность недоступна
Владельцам инфраструктуры нужен ясный порядок при невозможности выделить профиль. Согласуйте, ждёт ли пользователь, меняет запрос или получает помощь человека, и кто отвечает за решение. Представления загрузки не подтверждают наличие опубликованного механизма планирования или очереди.
Ресурс выглядит простаивающим, пока работа продолжается
Неактивная сессия браузера или низкая текущая загрузка могут сопровождать длительное задание. Владельцы нагрузок определяют сигналы и исключения перед освобождением ресурсов, включая сохранение данных. Продукт предусматривает автоматическое освобождение или рекомендации; политика безопасной эксплуатации определяется проектом.
Проблема обновления или сессии влияет на работу
Описаны управляемые версии образов и сброс сессий. Проверьте влияние обновления и допустимую реакцию на зависшую сессию с типовыми пользователями. Определите восстановление и эскалацию каждого действия, не предполагая обратимость всех обновлений и операций агента.
06Внедрение и соответствие организации
+
Выберите пользователей и профиль
Владелец сервиса и инфраструктурная команда выбирают пробную группу, среду и показатель успеха. Результат — согласованное определение корректного запроса.
Объедините цепочку подготовки среды
Объедините идентификацию, сеть, вычисления и хранилище в профиль. Проверьте квоты, права и вход через браузер с типовым пользователем.
Проверить использование и исключения
Проверьте повторные запросы, нехватку мощности, изменение прав и простаивающие ресурсы. Согласуйте, что выполняется автоматически, а что передаётся эксплуатации.
Расширять с измерениями
Добавляйте группы и профили на основе данных об использовании. Установите порядок обновления образов, проверки прав и возврата ресурсов.
Среда развёртывания
- Среда выполнения
- Суверенные объекты и изолированные сети с общим управлением ресурсами между учреждениями.
- Границы доступа
- Ролевая политика, квоты и разделение арендаторов связывают ресурсы с допущенными пользователями.
- Подготовьте к разговору
- Инвентарь вычислительных ресурсов и GPU, группы пользователей, необходимые среды и политика распределения.
Определите рабочую среду, которая должна функционировать
Проверьте вместе образ конкретной группы, работу в браузере, GPU, драйверы, виртуализацию, хранилище и сеть. Общее описание распределения вычислений не подтверждает поддержку всех сочетаний оборудования и ПО.
Проверьте каждое подключение в цепочке подготовки среды
Публично названы Grafana, Prometheus и OpenTelemetry. Коннекторы идентификации, сети и вычислений требуют проверки совместимости, включая направление данных и поведение при сбое. Публичный сайт не содержит полной матрицы поставщиков или адаптеров.
Установите полномочия автоматизации и возврата ресурсов
Согласуйте, кто может менять права, расширять ресурсы, сбрасывать сессию или освобождать мощности. Для каждого действия определите полномочия агента, точки согласования и эскалацию человеку. Владельцы нагрузок также задают правила простоя, защищённые задания и сохранение данных перед возвратом ресурсов в пул.
Согласуйте условия развёртывания и обслуживания
Изолированные среды описаны как сценарий, но архитектура развёртывания и доступность автономного ИИ требуют подтверждения. Документируйте размещение данных, внешние зависимости, резервирование и пути доступа. Функции и обязательства зависят от конфигурации и соглашения клиента; показатели главной страницы не гарантируют результат проекта.
07Вопросы соответствия
+
Zenix — только система управления GPU?
Нет. Он оркестрирует идентификацию, сеть, машины, доступ и мониторинг. GPU — один из типов ресурсов, включаемых в профиль среды.
Что должен установить пользователь?
Доступ к среде работает в браузере без отдельного клиента. Требования организации к браузеру, сети и доступу проверяются заранее.
Кто решает о возврате GPU в пул?
Инфраструктурные команды определяют политику с владельцами нагрузок. Возврат ресурсов может происходить по рекомендации или автоматически; нужно отличать простой от длительных вычислений.
Что проверить в существующей инфраструктуре?
Типы GPU, драйверы, виртуализация, хранилище и сеть вместе с необходимыми средами. Совместимость оценивается на реальной конфигурации и выбранном профиле.
Как оценить успех пилота?
Заранее определите время подготовки среды, завершение запроса, качество доступа и использование. Сравнивайте до и после для одной группы пользователей, отделяя цели от гарантий.
08Документация и дополнительные материалы
+
- Концепция пути от запроса к среде ↗ — открывается в новой вкладке
- Возможности и мониторинг ↗ — открывается в новой вкладке
- ИТ-агент и контроль человеком ↗ — открывается в новой вкладке
- Информация и защита ↗ — открывается в новой вкладке
- Конфигурация и объём обслуживания ↗ — открывается в новой вкладке
- Вычисления для исследований и науки ↗
- Опыт исследовательских вычислений ↗
- Контролируемые действия ИИ ↗
Свяжите с вашей работой.
Начните с одного процесса, его информации и знающих его людей. Вместе определите путь к внедрению.