从工作空间请求开始。
用户申请工作环境。请求与身份、网络和资源进入同一编排流程。
- 为每类工作批准的配置
- 身份、网络与计算汇入同一流程
- 兼顾用户体验的资源利用率
为工作而打造。
改变工作方式。
Zenix 在三个环节将复杂情况转化为清晰下一步。
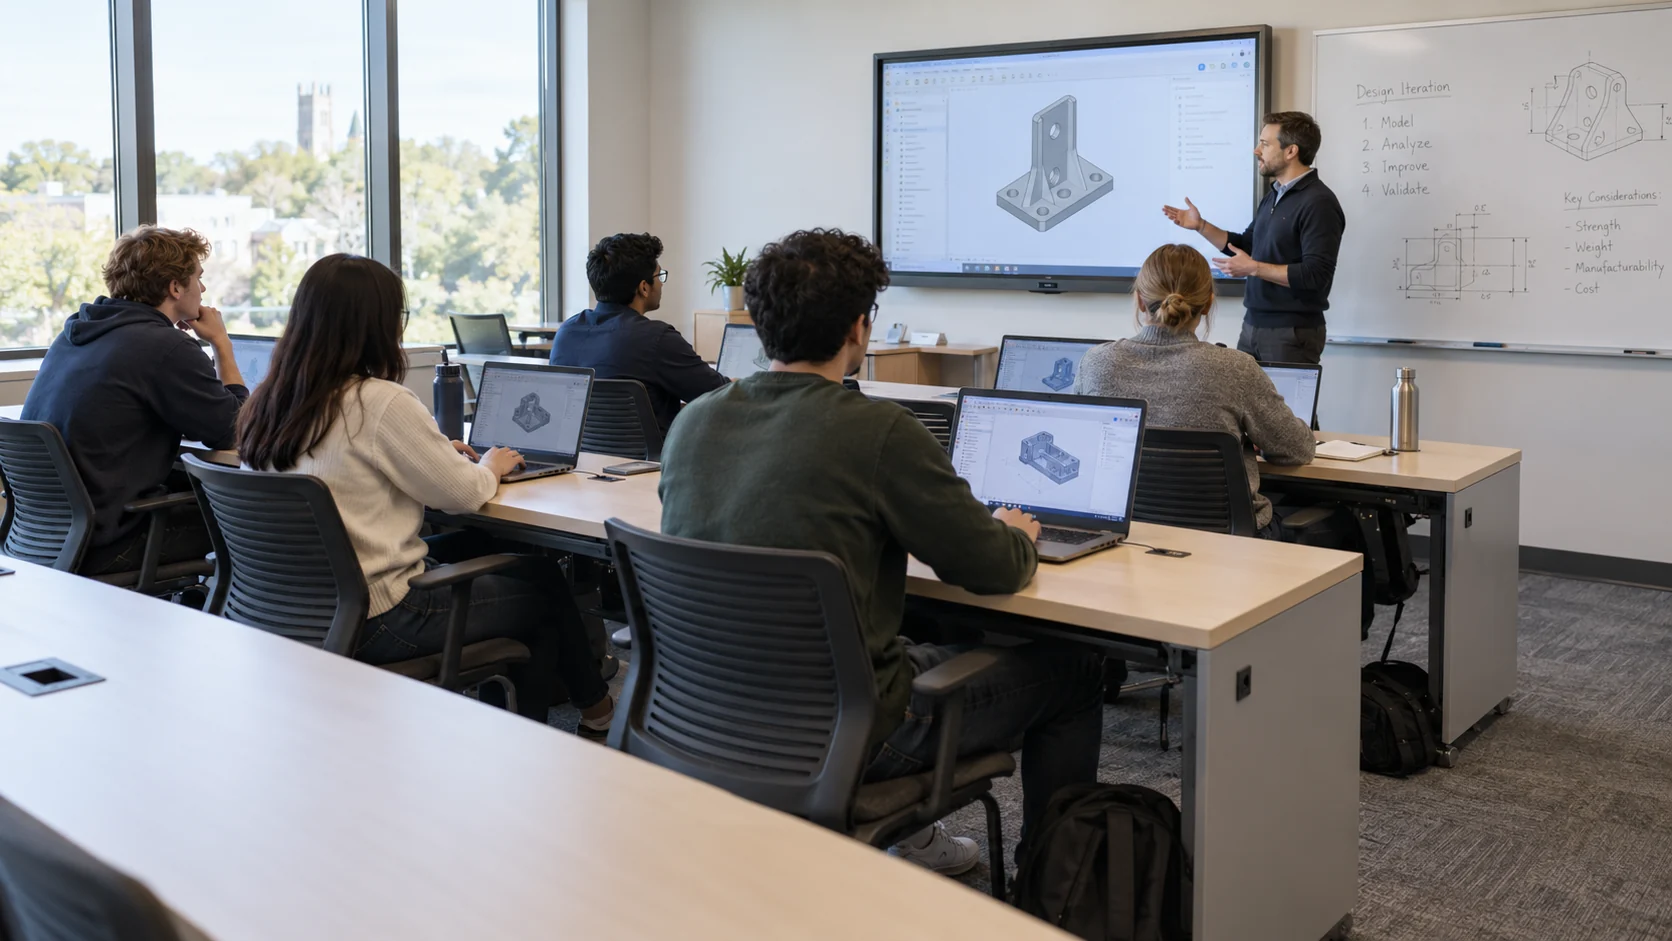
整个班级,准备就绪。
- 挑战
- 学术实验室需要为新一届学生提供一致的环境。
- 实际工作中的产品
- 计算管理员定义群组、标准镜像、配额和权限。参与者从浏览器进入,IT 监控健康状况与使用情况。
- 变化内容
- 请求遵循同一配置,管理员可在课程全程跟踪分配。
让研究拥有计算空间。
- 挑战
- 团队需要昂贵资源,但需求时段不同。
- 实际工作中的产品
- 定义配额与配置,检查分配及利用率,并审核标记为闲置的资源。工作负载负责人同意回收策略。
- 变化内容
- 分配和回收决策结合利用率与归属,兼顾后台长时间运行的任务。
新同事到岗,工作空间就绪。
- 挑战
- 新员工需要准备符合岗位要求的账户、网络访问权限和开发环境。
- 实际工作中的产品
- 请求应用获准配置,将身份和权限连接至开通,并提供入口。IT 审核开通并处理异常。
- 变化内容
- 用户和运维共享从请求到使用及支持的连续流程。
专注的系统。
更大图景的一部分。
Zenix 将用户请求连接至身份、网络、机器和访问。IT 定义配置与策略;用户获得适合角色的工作空间。GPU 管理属于更广的基础设施开通与使用流程。
工作空间层。
Zenix 将组织可用基础设施转化为人员真正可用的工作空间。Titans 团队与 IT 定义角色、资源配置和访问策略,再连接成可重复服务,为研究、工程和日常运营提供从请求到支持的共同路径。
01完整流程
+
流程示意:研究人员加入需要 GPU 环境的团队。现有 IT 配置指引开通、访问、支持和利用率审核。不暗指任何客户、硬件规格或完成时间。
准备工作空间配置
管理员选择受管理的镜像,结合相关角色和群组定义 CPU、内存、GPU 及存储需求。服务负责人约定资格和资源限额。
团队拥有可重复的工作空间定义,项目明确资格、限额及批准要求。
连接身份与网络访问
研究人员提交请求。开通过程为约定环境创建或连接所需身份、群组成员资格及基于角色的网络规则。
身份与访问绑定工作空间。实施期间验证身份服务商连接及现有账户处理。
分配工作环境
配置提供虚拟机与 GPU 分配要求。基础设施负责人检查硬件、虚拟化和存储能否提供该环境。
环境与用户关联。项目定义资源不可用或开通阶段失败时的响应。
进入并使用工作空间
用户通过浏览器进入,无需专用客户端。运维审核活动与利用率;问题可通过工单或内部聊天报告。
工作空间具备访问与支持路径。重复任务可在该请求类型约定的边界内使用 IT 代理。
审核资源持续使用
运维团队与工作负载负责人检查利用不足的资源。在建议或自动回收生效前,考虑长时间计算、数据保留及释放策略。
容量决策始终关联使用状况与归属。闲置信号需要评估,本身不能证明工作已结束。
请求在明确工作空间流程中连接身份、资源、访问和支持。在选定环境中验证完成、故障处理及回收规则。
02内部能力
+
用户入职与身份
账户创建、群组成员资格和角色权限与配置开通请求相连。IT 团队一次定义规则,后续请求重复使用。
- 输入
- 用户请求、所选配置及相关角色或群组。
- 输出
- 与配置开通相连的身份和权限背景,账户与工作空间统一管理。
基于配置的网络访问
网络配置与访问规则是用户环境的一部分。策略将身份连接至获准资源,使开通不止于创建机器。
- 输入
- 用户角色、获准资源及配置的网络要求。
- 输出
- 与用户环境关联的工作空间访问规则及网络配置。
计算配置
CPU、内存、GPU 和存储模板定义团队、课程或角色获得的资源。配额和群组分配支持按需求及归属分配。
- 输入
- 针对所选工作类型预先定义的 CPU、内存、GPU 和存储需求。
- 输出
- 按该配置分配虚拟机,并根据实际基础设施检查可用性。
共享 GPU 管理
分配、利用率和负载视图将硬件与使用者连接。基础设施团队可结合背景查看可用容量、工作负载和扩容请求。
- 输入
- 与用户和工作负载关联的 GPU 分配及使用信号。
- 输出
- 呈现共享、利用率和负载情况,支持容量决策及资源压力调查。
系统镜像与版本
标准镜像为可重复创建的工作空间提供受管理的起点。为各配置设定镜像版本,扩大应用前先通过代表性群组评估更新。
- 输入
- 受管理的标准镜像及工作空间选用的版本。
- 输出
- 可重复使用的系统基线。团队定义如何检查更新并将其引入现有环境。
浏览器工作空间
用户通过浏览器进入工作空间,无需专用客户端。身份与权限持续管理桌面或研究环境的访问。
- 输入
- 用户身份、访问权限及已开通机器。
- 输出
- 通过浏览器进入工作环境,并检查组织的浏览器与网络要求。
支持与 IT 代理
工单与聊天连接用户和运维。IT 代理按各请求类型定义的边界,辅助令牌续期、会话重置等重复任务。
- 输入
- 报告的问题及处理所需的账户或工作空间背景。
- 输出
- 支持工单或获准的代理操作,如令牌续期或会话重置,并明确运维责任。
监控与容量回收
仪表盘显示使用情况和趋势,识别利用不足的机器或 GPU。根据工作负载策略,容量自动返回池,或通过待批准建议回收。
- 输入
- 活动、资源利用率及识别未使用容量的约定规则。
- 输出
- 使用视图与回收建议或预设操作,遵循工作负载保护和数据保留决定。
03始终互联的信息
+
这些信息对象连接工作空间流程。其具体字段、保留期限和集成格式由项目确定,不是 API 规格。
用户、群组与权限
用户身份、角色和群组成员资格将访问权限连接至环境。Zenix 支持跨身份、网络及资源的策略变更。
明确谁可申请、进入或管理工作空间,并审核权限变更。
配置与系统镜像
资源配置定义预期的计算分配。受管理的镜像及其版本为重复申请工作空间提供系统基线。
准备一致环境,并审核配置或镜像更新的影响。
已分配的环境与资源
机器、GPU 分配、存储和访问属于与用户关联的环境。公开隐私信息也提及分配和配置记录。
将基础设施使用与归属连接,并决定是否继续保留资源分配。
使用、支持与审计
活动、利用率、运维日志和用户消息为仪表盘及支持提供信息。代理还说明其操作并提供审计记录。
调查问题,并核查操作或资源建议背后的证据。
04连接现有系统
+
身份与群组
将现有身份映射至群组、角色和权限负责人。启用自助服务前,检查身份提供商集成及离职用户处理。
计算、GPU 与存储
按所需配置检查硬件、虚拟化、驱动和存储。部署前先明确兼容清单,不默认支持所有配置。
监控系统
使用数据可连接 Grafana、Prometheus 和 OpenTelemetry 等监控工具。定义导出指标和事件、目的地及预警负责人。
网络与浏览器访问
梳理群组隔离、访问路径和工作空间进入要求。隔离环境还需评估哪些组件和服务依赖外部连接。
05权限、管控与异常
+
先制定策略,再提供自助服务
每种配置均有负责人、合资格用户和资源配额。用户请求不能绕过权限或容量限制。
IT 代理的边界
定义允许操作、批准要求及人工升级路径。权限变更和资源回收需明确策略。
隔离与运营可视化
身份、分段与配额将用户连接到其资源。活动日志和遥测支持团队审核访问授权及操作。
负责任的资源回收
定义环境何时闲置、哪些任务受保护,以及回收前如何保留数据。与工作负载负责人验证规则。
事情未按计划进行时
运维维护配置和镜像、审核访问与利用率,并跟进支持。代理提供密码重置、令牌续期、配额延长及会话重置。项目定义自动化和人工升级方式。
某个配置开通阶段尚未完成
创建账户不代表网络和计算也已完成。需验证实际安装如何呈现部分完成的请求、安全重试并避免重复。跨系统补偿或回滚是待核查要求,并非已公布的通用保证。
请求容量不可用
无法分配请求配置时,基础设施负责人需明确回应。约定用户应等待、修改请求还是寻求人工帮助,以及谁负责决定。利用率视图不代表已公布调度或排队机制。
工作仍在继续,资源却看似闲置
浏览器会话安静或瞬时利用率低,可能仍有长时间运行的任务。工作负载负责人定义回收前使用的信号和例外,包括数据保留。产品描述自动释放或建议;安全运行策略由项目制定。
更新或会话问题影响工作
公开资料描述受管理镜像版本及会话重置支持。与代表性用户测试更新影响及会话卡住时允许的响应。为每项操作定义恢复和升级方式,不默认所有更新或代理操作均可撤销。
06实施与组织适配
+
选择用户与配置
服务负责人和基础设施团队选择试验群组、工作空间及成功指标。产出是对有效请求的共同定义。
连接配置开通链
将身份、网络、计算和存储映射至统一配置。与代表性用户验证配额、权限和浏览器入口。
演练使用与异常场景
演练重复请求、容量不足、权限变更和闲置资源。约定哪些自动运行、哪些交由运维。
通过衡量推动扩展
根据使用数据添加群组和配置。建立镜像更新、权限审核及资源回收的例行机制。
部署环境
- 运行时
- 主权设施和隔离网络,支持跨机构共享资源管理。
- 访问边界
- 基于角色的策略、配额和租户隔离,将资源连接至授权用户。
- 沟通时请准备
- 计算与 GPU 清单、用户群、所需工作空间及分配策略。
定义必须正常运行的工作空间
针对具体群组,联合检查镜像、浏览器体验、GPU、驱动、虚拟化、存储和网络。计算分配的一般说明并不代表支持所有软硬件组合。
检查配置开通链中的每项连接
公开资料提及 Grafana、Prometheus 和 OpenTelemetry。身份、网络及计算连接器需要检查兼容性,包括数据方向和故障行为。公开网站不提供完整供应商或适配器矩阵。
设定自动化与回收权限
约定谁可更改权限、延长资源使用、重置会话或释放容量。为每项操作定义代理权限、批准节点和人工升级处理方式。资源返回池前,工作负载负责人还需确定闲置规则、受保护任务及数据保留方式。
约定部署与服务条款
隔离环境被列为用例,但部署架构及离线 AI 可用性需确认。记录数据位置、外部依赖、备份和访问路径。所含能力与服务承诺取决于客户配置及协议;首页指标不构成项目保证。
07适配问题
+
Zenix 仅用于 GPU 管理吗?
不是。它编排身份、网络、机器、访问和监控。GPU 是可纳入工作空间配置的一类资源。
用户必须安装什么?
工作空间通过浏览器访问,无需专用客户端。提前检查组织浏览器、网络及访问要求。
谁决定 GPU 何时返回资源池?
基础设施团队与工作负载负责人共同定义策略。回收可采用批准建议或已配置自动化;必须区分闲置资源与长时间计算。
现有基础设施需检查什么?
GPU 类型、驱动、虚拟化、存储和网络,以及所需工作空间。兼容性根据实际配置和选定资源配置评估。
如何评估试点成功?
提前定义工作空间准备时间、请求完成度、访问质量及利用率。对同一用户群比较前后情况,并区分目标与保证。