Zenix
בקשה אחת.סביבת עבודה שלמה.
מחברים זהות, הרשאות ומשאבי מחשוב. כל אדם מקבל סביבת עבודה שנבנית סביב פרופיל מאושר.
מתחילים בבקשה לסביבת עבודה.
אדם מבקש סביבה לעבודה שלו. הבקשה נכנסת לאותו תהליך תזמור שמחבר זהות, רשת ומשאבים.
- פרופיל מאושר לכל סוג עבודה
- זהות, רשת ומחשוב בתהליך אחד
- ניצול משאבים לצד חוויית המשתמש
פוגשת את העבודה.
משנה את הדרך.
שלוש נקודות שבהן Zenix הופכת מורכבות לתהליך ברור.
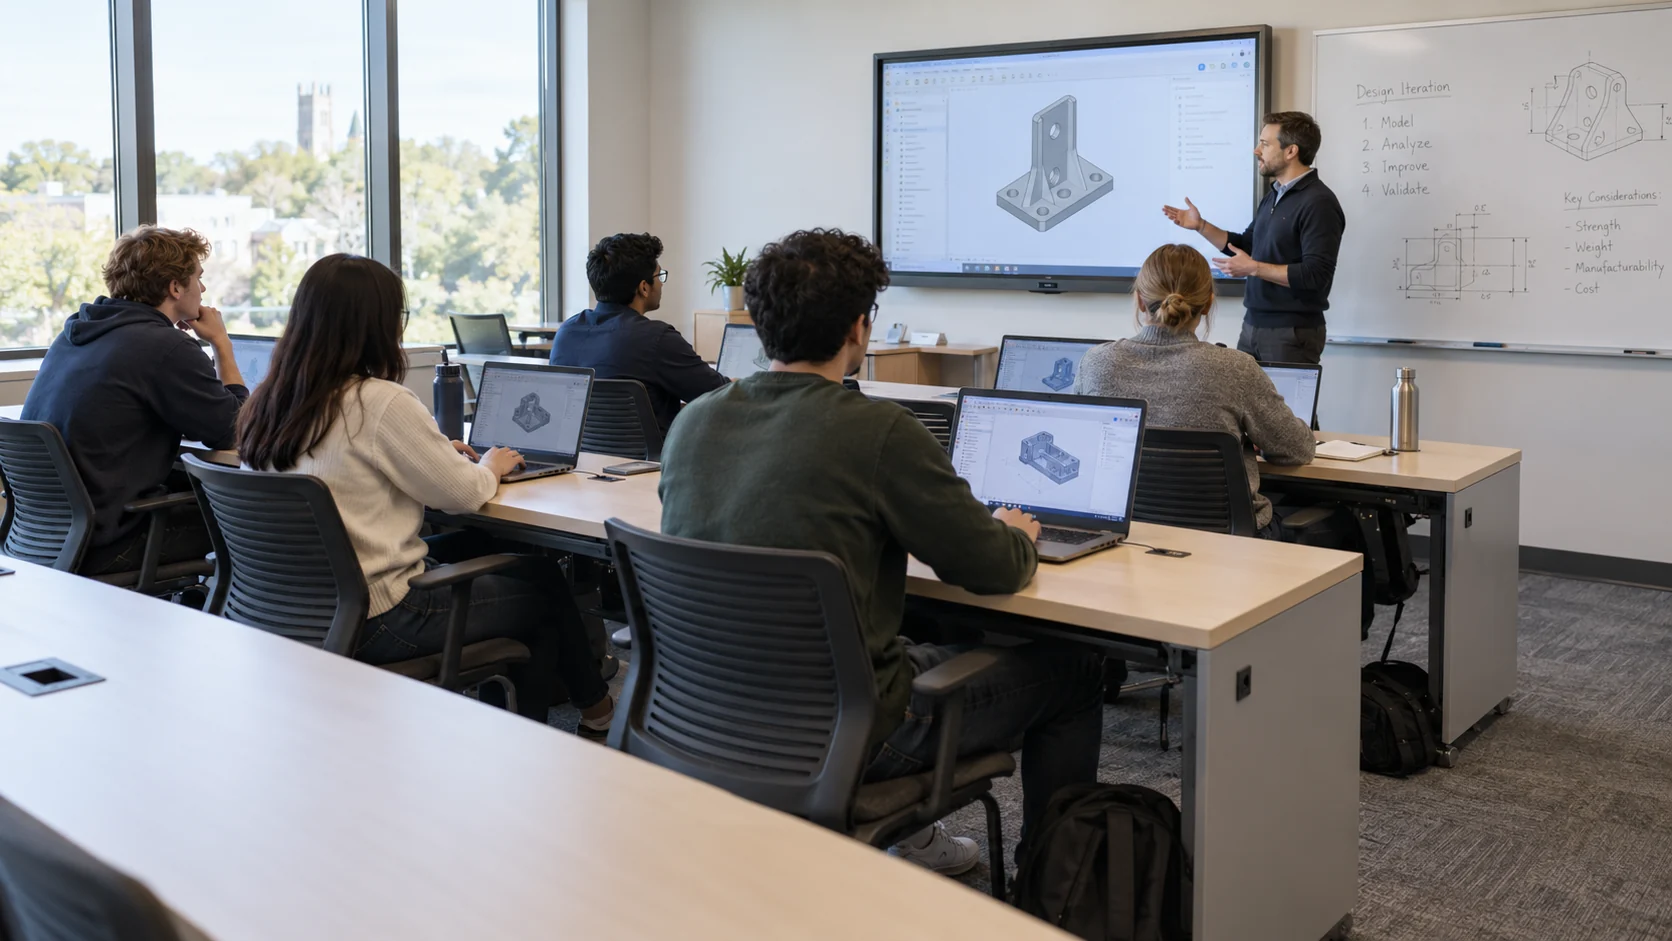
כיתה שלמה.מוכנה לעבודה.
- האתגר
- מעבדה אקדמית נדרשת לפתוח סביבות אחידות לקבוצת לומדים חדשה.
- הפתרון במערכת
- מנהל המחשוב מגדיר קבוצה, Gold Image, מכסה והרשאות. המשתתף נכנס לסביבה בדפדפן; צוות ה־IT עוקב אחרי תקינות ושימוש.
- מה מקבלים
- כל בקשה נשענת על אותו פרופיל, ולמנהל יש דרך לעקוב אחר ההקצאות לאורך חיי הקורס.
נותנים למחקרמקום להתפתח.
- האתגר
- צוותים שונים צריכים גישה למשאבים יקרים, אך זמני העומס שלהם אינם זהים.
- הפתרון במערכת
- מגדירים מכסות ופרופילים, מציגים הקצאות וניצול ובודקים משאבים שזוהו כלא פעילים. בעל עומס העבודה מאשר את מדיניות השחרור.
- מה מקבלים
- ההחלטה על הקצאה או שחרור מבוססת על שימוש ובעלות, עם תשומת לב לעבודות ארוכות שרצות ברקע.
עובד חדש.סביבה מוכנה.
- האתגר
- עובד חדש זקוק לחשבון, גישה לרשת וסביבת פיתוח שהוכנה לפי תפקיד.
- הפתרון במערכת
- הבקשה מפעילה את הפרופיל המאושר, מחברת זהות והרשאות להקצאה ומעבירה למשתמש דרך כניסה. צוות ה־IT בודק את ההקצאה ומטפל בחריגים.
- מה מקבלים
- למשתמש ולצוות התפעול יש תהליך משותף, מהבקשה ועד שימוש ותמיכה.
מערכת ממוקדת.
חלק מתמונה שלמה.
Zenix מחברת בקשת משתמש לזהות, לרשת, למכונה ולגישה. צוות ה־IT מגדיר פרופילים ומדיניות, והמשתמש מקבל סביבת עבודה לפי תפקידו. ניהול GPU הוא חלק מהתהליך הרחב של הקצאת תשתית ושימוש בה.
סביבת העבודה.
Zenix הופכת את התשתית הזמינה בארגון לסביבות עבודה שאנשים יכולים להשתמש בהן. צוותי Titans מגדירים עם אנשי ה־IT את התפקידים, פרופילי המשאבים ומדיניות הגישה, ומחברים אותם לשירות שניתן לחזור עליו. כך למחקר, להנדסה ולתפעול השוטף יש מסלול משותף מהבקשה ועד התמיכה.
01התהליך מקצה לקצה
+
תרחיש להמחשה: חוקר מצטרף לצוות וצריך סביבה מוכנה עם משאבי GPU. צוות ה־IT כבר מתחזק פרופיל מתאים. הדוגמה מלווה את הפרופיל דרך הקצאה, כניסה בדפדפן, תמיכה ובדיקת שימוש. אין בה לקוח, מפרט חומרה או זמן השלמה מובטח.
מכינים פרופיל עבודה
מנהל מערכת בוחר תבנית מערכת מנוהלת ומגדיר צורכי CPU, זיכרון, GPU ואחסון לצד תפקיד וקבוצה. בעל השירות מסכם מי זכאי לסביבה ואילו מגבלות משאבים חלות.
לצוות יש הגדרה חוזרת של סביבת עבודה. זכאות, מגבלות וצורך באישור נקבעים בפרויקט, ואינם מוגדרים מחדש בכל בקשת משתמש.
מחברים זהות וגישה לרשת
החוקר מגיש בקשה לסביבת עבודה. מסלול ההקצאה יוצר או מחבר את הזהות הנדרשת, שיוך הקבוצות וחוקי הגישה לפי התפקיד ובהתאם לסביבה שסוכמה.
הזהות והגישה משויכות לסביבה שהתבקשה. החיבור בפועל לספק הזהות והטיפול בחשבון קיים נבדקים בהטמעה.
מקצים את הסביבה
הפרופיל שנבחר מספק את הגדרת המשאבים למכונה ול־GPU. בעלי התשתית בודקים שהחומרה, הווירטואליזציה והאחסון שנבחרו יכולים לספק את סביבת העבודה.
סביבה שהוקצתה משויכת למשתמש. בפרויקט מגדירים מה קורה כשמשאב דרוש אינו פנוי או כשאחד משלבי ההקצאה נכשל.
נכנסים ועובדים
המשתמש נכנס בדפדפן ללא client ייעודי. צוות התפעול בודק פעילות וניצול; החוקר יכול לדווח על בעיה באמצעות טיקט או הצ׳אט הפנימי.
לסביבה יש דרך כניסה ונתיב תמיכה. משימות תמיכה חוזרות יכולות להיעזר בסוכן ה־IT, בגבולות הפעולה שסוכמו לסוג הבקשה.
בודקים את המשך ההקצאה
צוות התפעול בודק משאבים שסומנו כלא מנוצלים עם בעל עומס העבודה. מביאים בחשבון חישוב ארוך, שמירת נתונים ומדיניות שחרור לפני המלצה או השבה אוטומטית.
החלטת קיבולת נשארת קשורה לשימוש ולבעלות. סימון חוסר פעילות פותח בדיקה; הוא אינו מוכיח שהעבודה של החוקר הסתיימה.
הבקשה מובילה לסביבה שזהות, משאבים, גישה ותמיכה מנוהלים בה בתהליך מוגדר. לאחר מכן אפשר לבדוק את המשך השימוש וההקצאה. השלמת התהליך, טיפול בכשל וכללי השחרור מאומתים בסביבה שנבחרה.
02היכולות שבתוך המערכת
+
קליטת משתמש וזהות
פתיחת חשבון, שיוך לקבוצה והרשאות לפי תפקיד מתחברים לבקשת ההקצאה. צוות ה־IT מגדיר את הכללים פעם אחת ומשתמש בהם בבקשות חוזרות.
- המידע שמגיע
- בקשת משתמש, הפרופיל שנבחר והתפקיד או הקבוצה הרלוונטיים.
- התוצר לעבודה
- זהות והקשר הרשאות שמחוברים להקצאה, כך שהחשבון וסביבת העבודה נבדקים יחד.
גישה ורשת לפי פרופיל
קונפיגורציית רשת וחוקי גישה נקבעים כחלק מסביבת המשתמש. המדיניות מחברת בין הזהות לבין המשאבים המותרים, במקום להסתפק ביצירת מכונה.
- המידע שמגיע
- תפקיד המשתמש, המשאבים המותרים ודרישות הרשת של הפרופיל.
- התוצר לעבודה
- חוקי גישה וקונפיגורציית רשת המשויכים לסביבת המשתמש.
פרופילי מחשוב
תבניות CPU, זיכרון, GPU ואחסון מגדירות מה מקבלים צוות, קורס או תפקיד. מכסות ושיוך לקבוצות מאפשרים להקצות משאבים לפי צורך ואחריות.
- המידע שמגיע
- הגדרה מראש של CPU, זיכרון, GPU ואחסון לסוג העבודה שנבחר.
- התוצר לעבודה
- הקצאת מכונה לפי הפרופיל, שאת זמינותה בודקים מול התשתית בפועל.
ניהול GPU משותף
תצוגת הקצאות, ניצול ועומס מחברת את החומרה למשתמשים שעובדים עליה. צוות התשתיות יכול לבחון קיבולת פנויה, עומסים ובקשות להרחבה באותו הקשר.
- המידע שמגיע
- הקצאות GPU ואותות שימוש המשויכים למשתמשים ולעומסי עבודה.
- התוצר לעבודה
- נראות של שיתוף, ניצול ועומס, כבסיס להחלטת קיבולת ולבירור לחץ על המשאבים.
תבניות מערכת וגרסאות
Gold Images מספקות נקודת פתיחה מנוהלת לסביבות עבודה חוזרות. מגדירים גרסה לכל פרופיל ובודקים עדכון על קבוצה מייצגת לפני הרחבה.
- המידע שמגיע
- Gold Image מנוהלת והגרסה שנבחרה לסביבת העבודה.
- התוצר לעבודה
- בסיס מערכת אחיד לבקשות חוזרות. הצוות מגדיר איך בודקים ומכניסים עדכונים לסביבות קיימות.
סביבת עבודה בדפדפן
המשתמש נכנס לסביבת העבודה דרך הדפדפן, ללא client ייעודי. זהות והרשאות ממשיכות ללוות את הגישה לשולחן העבודה או לסביבת המחקר.
- המידע שמגיע
- זהות המשתמש, הרשאות הגישה והמכונה שהוקצתה.
- התוצר לעבודה
- דרך כניסה לסביבה בדפדפן, לאחר בדיקת הדפדפנים ודרישות הרשת הארגוניות.
תמיכה וסוכן IT
טיקטים וצ׳אט מחברים את המשתמש לצוות התפעול. סוכן ה־IT מסייע במשימות חוזרות כגון חידוש token ואיפוס session, בגבולות הפעולה שהוגדרו לכל סוג בקשה.
- המידע שמגיע
- בעיה שדווחה והקשר החשבון או סביבת העבודה הדרוש לטיפול.
- התוצר לעבודה
- פניית תמיכה או פעולה מותרת של הסוכן, כגון חידוש token או איפוס session, עם אחריות תפעולית.
ניטור והשבת קיבולת
דשבורדים מציגים שימוש ומגמות, ומזהים מכונות או GPU שאינם מנוצלים. החזרת משאב למאגר נעשית אוטומטית או כהמלצה לאישור, לפי מדיניות עומס העבודה.
- המידע שמגיע
- פעילות, ניצול משאבים וכללים מוסכמים לזיהוי קיבולת לא מנוצלת.
- התוצר לעבודה
- תמונת שימוש והמלצות או פעולות השבה שהוגדרו מראש, בכפוף להגנת העבודה ולשמירת הנתונים.
03המידע שנשאר מחובר
+
התיאורים הציבוריים מחברים בין ישויות המידע האלה. השדות המדויקים, תקופת השמירה ופורמטי החיבור נקבעים לפרויקט; אין זו הגדרת API.
משתמשים, קבוצות והרשאות
זהות, תפקיד ושיוך קבוצה מקשרים את זכות הגישה לסביבה. Zenix מתארת שינוי מדיניות בין זהויות, רשת ומשאבים.
קביעת מי יכול לבקש, להיכנס או לנהל סביבה ובדיקת שינוי בזכויות האלה.
פרופילים ותבניות מערכת
פרופיל משאבים מגדיר את הקצאת המחשוב הרצויה. תבנית מערכת וגרסתה מספקות בסיס לבקשות חוזרות.
הכנת סביבות עקביות ובדיקת ההשפעה של עדכון פרופיל או תבנית.
סביבות ומשאבים מוקצים
מכונות, הקצאות GPU, אחסון וגישה שייכים לסביבה המשויכת למשתמש. גם מדיניות הפרטיות הציבורית מזכירה רישומי הקצאה וקונפיגורציה.
חיבור השימוש בתשתית לבעל אחריות והחלטה אם להשאיר את הקיבולת מוקצית.
שימוש, תמיכה ו־Audit
פעילות, ניצול, לוגי תפעול והודעות משתמש מזינים את תמונת השימוש והתמיכה. הסוכן מתואר גם כמפיק הסבר ותיעוד לפעולותיו.
בירור בעיה ובדיקת הראיות שעליהן נשענות פעולה או המלצת משאבים.
04חיבורים למערכות הקיימות
+
זהויות וקבוצות
ממפים את מבנה הזהויות הקיים לקבוצות, תפקידים ובעלי הרשאה. פרטי החיבור לספק הזהות והטיפול בעזיבת משתמש נבדקים לפני פתיחת שירות עצמי.
מחשוב, GPU ואחסון
בודקים את מצאי החומרה, סביבת הווירטואליזציה, דרייברים ואחסון מול פרופילי העבודה. רשימת תאימות מפורשת קודמת להפעלה; לא מניחים תמיכה בכל תצורה.
מערכות ניטור
אפשר לשלב נתוני שימוש עם כלי ניטור כגון Grafana, Prometheus ו־OpenTelemetry. מגדירים אילו מדדים ואירועים יוצאים, לאן, ומי מטפל בהתראה.
רשת וגישה בדפדפן
ממפים הפרדה בין קבוצות, נתיבי גישה ותנאי כניסה לסביבות. בסביבה מבודדת בודקים גם אילו רכיבים ושירותים תלויים בחיבור חיצוני.
05הרשאות, בקרה וחריגים
+
מדיניות לפני שירות עצמי
כל פרופיל מקבל בעלים, קהל מורשה ומכסת משאבים. בקשת משתמש אינה עוקפת את ההרשאות או את מגבלות הקיבולת.
גבולות לסוכן IT
מגדירים רשימת פעולות מותרות, מתי נדרש אישור ומתי מעבירים טיפול לאדם. שינוי הרשאות או שחרור משאב מקבלים מדיניות מפורשת.
בידוד ושקיפות תפעולית
זהויות, סגמנטציה ומכסות מחברות בין המשתמש למשאבים שלו. יומן פעולות וטלמטריה מאפשרים לצוות לבדוק מי קיבל גישה ומה הופעל.
שחרור אחראי של משאבים
מגדירים מתי סביבה נחשבת לא פעילה, אילו עבודות מוגנות ואיך שומרים נתונים לפני שחרור. בודקים את הכללים עם בעלי עומסי העבודה.
כשהתהליך לא הולך לפי התכנית
צוות התפעול מתחזק פרופילים ותבניות, בודק גישה ושימוש ומלווה פניות תמיכה. הסוכן מפרסם טיפול באיפוס סיסמה, חידוש token, הרחבת מכסה ואיפוס session. בפרויקט מגדירים אילו משימות מבוצעות אוטומטית ואילו מגיעות לאדם.
שלב הקצאה נשאר חלקי
יצירת חשבון אינה מוכיחה שגם הרשת והמחשוב הוכנו. בודקים איך ההתקנה בפועל מציגה בקשה חלקית, חוזרת בבטחה ומונעת כפילות. תיקון או חזרה בין מערכות הם דרישה לבדיקה, ולא הבטחה ציבורית גורפת.
הקיבולת המבוקשת אינה זמינה
בעלי התשתית צריכים תגובה מוגדרת כשהפרופיל אינו ניתן להקצאה. מסכמים אם המשתמש ממתין, משנה בקשה או מקבל עזרה, ומי אחראי להחלטה. תצוגת ניצול אינה מעידה על מנגנון תורים או תזמון שפורסם.
משאב נראה לא פעיל אך העבודה נמשכת
דפדפן שקט או שימוש רגעי נמוך יכולים ללוות חישוב ממושך. בעלי העבודה מגדירים אותות וחריגים לבדיקה לפני השבה, לרבות שמירת נתונים. המוצר מתאר שחרור אוטומטי או המלצה; מדיניות התפעול הבטוחה נקבעת בפרויקט.
עדכון או session פוגעים בעבודה
קיימים תיאורים של גרסאות תבנית וטיפול באיפוס session. בודקים עם משתמשים מייצגים את השפעת העדכון ואת הפעולה המותרת בסביבה תקועה. מגדירים חזרה וטיפול אנושי לכל פעולה, בלי להניח שכל עדכון או פעולת סוכן ניתנים לביטול.
06הטמעה והתאמה לארגון
+
בוחרים משתמשים ופרופיל
בעל השירות וצוות התשתיות בוחרים קבוצת ניסיון, סביבת עבודה ומדד הצלחה. התוצר הוא הגדרה מוסכמת של בקשה תקינה.
מחברים את שרשרת ההקצאה
ממפים זהות, רשת, מחשוב ואחסון לפרופיל אחד. בודקים מכסות, הרשאות וכניסה בדפדפן מול משתמש מייצג.
בודקים שימוש וחריגים
בודקים בקשה חוזרת, חוסר קיבולת, שינוי הרשאה ומשאב לא פעיל. מסכמים מה מבוצע אוטומטית ומה מגיע לצוות התפעול.
מרחיבים עם מדידה
מוסיפים קבוצות ופרופילים על בסיס נתוני שימוש. קובעים שגרת עדכון לתבניות, בדיקת הרשאות והחזרת משאבים.
סביבת הריצה
- סביבת הריצה
- מתקנים ריבוניים ורשתות מבודדות, עם ניהול משאבים משותף בין מוסדות.
- גבולות הגישה
- מדיניות RBAC, מכסות והפרדה בין דיירים מחברות את המשאב למשתמש המורשה.
- מה מכינים לשיחה
- מצאי המחשוב וה־GPU, קבוצות המשתמשים, סביבות העבודה הרצויות ומדיניות ההקצאה.
מגדירים איזו סביבה צריכה לעבוד
מתחילים בקבוצת משתמשים ובפרופיל מוגדר. בודקים יחד תבנית מערכת, חוויית דפדפן, GPU, דרייברים, וירטואליזציה, אחסון ורשת. תיאור כללי של הקצאת מחשוב אינו מבטיח תמיכה בכל שילוב חומרה ותוכנה.
בודקים כל חיבור במסלול ההקצאה
כלי ניטור כגון Grafana, Prometheus ו־OpenTelemetry מוזכרים בפומבי. לחיבורי זהות, רשת ומחשוב נדרשת בדיקת התאמה משלהם, לרבות כיוון המידע והתנהגות בכשל. האתר הציבורי אינו מספק מטריצה מלאה של ספקים ומחברים.
מגדירים סמכות לאוטומציה ולהשבה
מסכמים מי משנה זכויות, מרחיב משאבים, מאפס session או משחרר קיבולת. מגדירים לסוכן הרשאות, נקודות אישור והעברה לאדם לכל פעולה. בעלי העבודה קובעים גם כללי חוסר פעילות, עבודות מוגנות ושמירת נתונים לפני החזרת משאב למאגר.
מסכמים פריסה ותנאי שירות
סביבות מבודדות מוצגות כתרחיש שימוש, אך ארכיטקטורת הפריסה וזמינות AI ללא חיבור חיצוני דורשות אישור התאמה. מתעדים מיקום נתונים, תלויות חיצוניות, גיבויים ונתיבי גישה. היכולות וההתחייבויות תלויות בתצורה ובהסכם הלקוח; מספרי דף הבית אינם הבטחת פרויקט.
07שאלות של התאמה
+
האם Zenix היא רק מערכת לניהול GPU?
לא. היא מתזמרת זהות, רשת, מכונות, גישה וניטור. GPU הוא אחד מסוגי המשאבים שניתן לשלב בפרופיל העבודה.
מה המשתמש צריך להתקין?
הגישה לסביבת העבודה נעשית בדפדפן ללא client ייעודי. בודקים מראש את הדפדפנים, הרשת ודרישות הגישה של הארגון.
מי מחליט להחזיר GPU למאגר?
צוות התשתיות מגדיר מדיניות יחד עם בעלי העבודה. ניתן להשתמש בהמלצה לאישור או באוטומציה מוגדרת; יש להבחין בין חוסר שימוש לבין חישוב ארוך.
מה צריך לבדוק בחומרה הקיימת?
סוגי GPU, דרייברים, וירטואליזציה, אחסון ורשת, לצד סביבות העבודה הרצויות. תאימות נבדקת לתצורה ממשית ולפרופיל שנבחר.
איך בוחנים הצלחה בפיילוט?
מגדירים מראש זמן הכנה לסביבה, השלמת בקשות, איכות הגישה וניצול משאבים. משווים לפני ואחרי באותה קבוצת משתמשים, בלי להפוך יעד להבטחה.
מחברים את זה לעבודה שלכם.
מתחילים בתהליך אחד, במידע ובאנשים שמכירים אותו. משם מגדירים יחד את הדרך להטמעה.