ArchiFlow
Veja sua rede. Defina o que vem a seguir.
Descubra dispositivos e conexões. Transforme-os em uma topologia viva e revise e implante alterações no mesmo lugar.
Comece pela rede que já existe.
Descubra dispositivos de rede e suas conexões sem instalar agentes. Os seis tipos de dispositivos permanecem conectados a um hub de descoberta.
- Descoberta sem agentes e documentação de topologia
- Modelo → comparação → aprovação → implantação
- Implantação na nuvem, local ou desconectada
Feito para o trabalho.
Muda o caminho.
Três situações em que ArchiFlow transforma complexidade em um próximo passo claro.
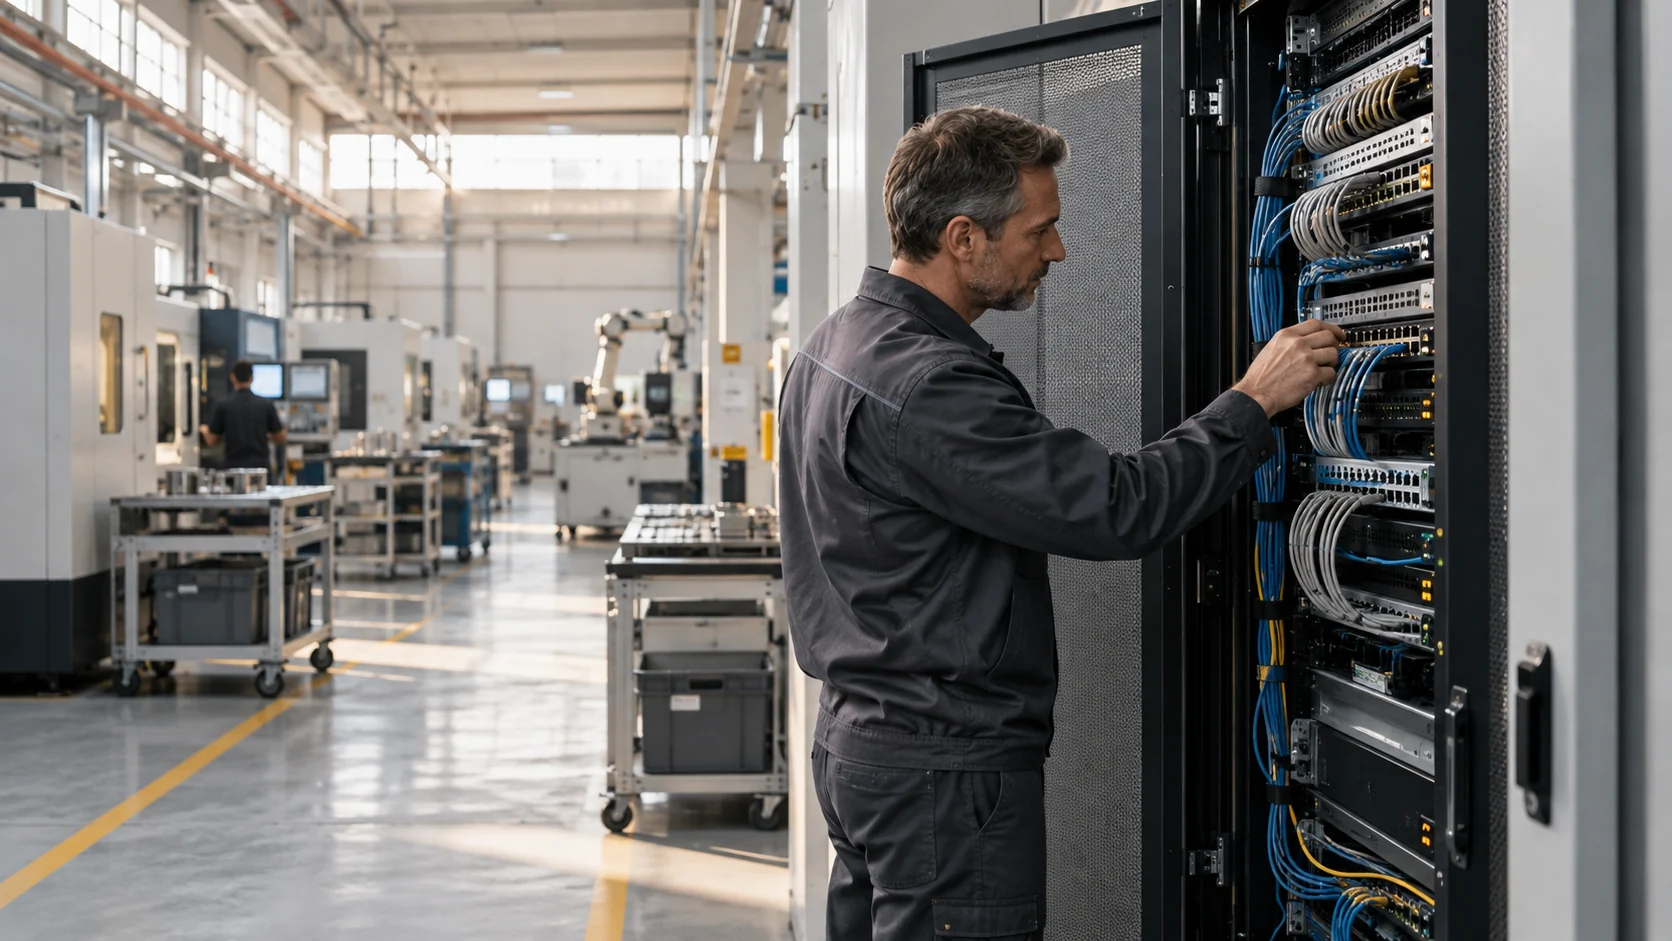
Comece pela rede que realmente existe.
- O desafio
- Uma equipe assume a responsabilidade por uma unidade com equipamentos de vários fabricantes e diagramas desatualizados.
- O produto em ação
- Defina faixas de varredura e credenciais de leitura, descubra dispositivos e vizinhos, revise links incertos e transforme os resultados em um diagrama editável.
- O que muda
- A equipe obtém um inventário compartilhado e uma linha de base de topologia verificável em varreduras posteriores.
Revise a alteração. Depois, execute.
- O desafio
- Uma configuração comum precisa ser atualizada em vários switches sem perder as diferenças específicas de cada modelo.
- O produto em ação
- Prepare um modelo, compare com o estado ativo, obtenha aprovação e execute em um conjunto canário. Revise resultados e diferenças antes de continuar a implantação.
- O que muda
- A alteração permanece vinculada à configuração revisada e ao histórico de execução, permitindo avaliar a recuperação se o resultado for inadequado.
Novos equipamentos. O mesmo contexto compartilhado.
- O desafio
- Uma unidade é retirada de operação e uma equipe local instala a substituta em conjunto com o centro de operações.
- O produto em ação
- Verifique o estoque de reposição e as conexões da unidade, transfira as relações à substituta e verifique topologia e configuração após a instalação.
- O que muda
- A documentação reflete a unidade ativa e seu histórico de substituição, dando ao próximo turno o mesmo panorama operacional.
Um sistema focado.
Parte de um panorama maior.
Um ambiente de trabalho para a equipe de rede: descubra dispositivos existentes, crie documentação editável e conecte cada alteração à configuração, ao endereçamento e ao histórico de execução. Os operadores de rede podem trabalhar tanto com o projeto pretendido quanto com o parque observado.
A base da rede.
O ArchiFlow oferece às equipes Titans uma visão compartilhada da infraestrutura: dispositivos, links, endereços e configurações. No projeto, esse contexto conecta o projeto da rede a seus operadores. A descoberta estabelece a base; alterações revisadas e documentação viva mantêm a utilidade após a implantação.
01O fluxo de trabalho completo
+
Fluxo ilustrativo sem dados de cliente: uma equipe assume uma unidade com switches de vários fabricantes e diagramas incompletos. Primeiro estabelece o que está conectado, depois prepara e executa uma alteração comum de configuração.
Defina e descubra a unidade
O responsável pela rede seleciona faixas de endereços e caminhos de gestão permitidos. Credenciais com escopo definido permitem identificar equipamentos e obter vizinhança pelos protocolos compatíveis.
Um inventário e uma topologia observados, com grau de confiança dos links, estão disponíveis para comparação com equipamentos conhecidos.
Revise o modelo de trabalho
Um engenheiro verifica links incertos, transforma a descoberta em diagrama editável e completa dados de unidade, endereço ou conexão. Registros Excel existentes podem passar por mapeamento de colunas e validação.
Os dispositivos, conexões e endereçamento revisados fornecem contexto para selecionar os equipamentos afetados pela alteração.
Prepare e compare a configuração
O engenheiro seleciona um modelo CLI ou Jinja2 e fornece os campos relevantes do dispositivo. A configuração candidata é comparada à atual antes de um operador autorizado revisar as diferenças.
A configuração proposta e suas diferenças podem ser revisadas no contexto dos equipamentos reais.
Execute uma implantação limitada
O operador aprova uma execução canário nos dispositivos selecionados. A equipe confere a saída dos comandos, incluindo erros CLI específicos da plataforma, antes de decidir se amplia a alteração.
O histórico de execução e as versões de configuração permitem inspecionar o que aconteceu. Regras de continuidade e interrupção seguem o procedimento de alteração acordado.
Verificar e transferir
O engenheiro revisa a configuração e a topologia resultantes, registra pendências e agenda nova descoberta. Se for preciso recuperar, usa o caminho testado para a família de dispositivos e a alteração.
O próximo turno pode analisar o modelo atual, a configuração revisada e o histórico de execução juntos, com o trabalho pendente identificado.
A alteração deixa uma cadeia revisável do equipamento descoberto à configuração proposta e ao resultado de execução. Recuperação, compatibilidade e critérios de aceitação são estabelecidos para a rede selecionada.
02Os recursos internos
+
Descoberta e mapeamento de rede
Varredura de faixas IP e descoberta de vizinhos por SSH, SNMP, CDP e LLDP conectam dispositivos e links em uma topologia. A confiança dos links distingue observações de relações a verificar.
- Entrada
- Faixas de IP permitidas, caminhos de gestão acessíveis e credenciais de dispositivos com escopo definido.
- Saída
- Observações de dispositivos e relações de vizinhança, com um grau de confiança que identifica links a verificar por um engenheiro.
Projeto e documentação em tempo real
Um diagrama editável trata dispositivos, conexões e endereços como parte do modelo de rede. Transforme a descoberta em projeto compartilhado e atualize a documentação com varreduras repetidas.
- Entrada
- Resultados de descoberta, inventário existente e edições em dispositivos, cabos ou endereços.
- Saída
- Um modelo de rede editável que conecta o diagrama ao inventário e pode ser conferido com uma varredura posterior.
Endereços IP e prefixos
Gerencie endereços, prefixos e VLANs no contexto de unidades e dispositivos. Alocação, operações em lote e visões de uso criam uma base estruturada para a próxima alteração de rede.
- Entrada
- Espaço de endereços, prefixos e atribuições conhecidos, associados a unidades e equipamentos.
- Saída
- Alocações de endereços e informações de utilização que ajudam a equipe a preparar a próxima alteração sem depender de listas separadas.
Modelos de configuração
Modelos CLI e Jinja2 usam campos dos dispositivos para preparar a configuração adequada. Uma biblioteca compartilhada e o histórico de versões preservam modelos e decisões para trabalho repetível.
- Entrada
- Um modelo CLI ou Jinja2 versionado e valores do dispositivo selecionado.
- Saída
- Configuração candidata específica do dispositivo, pronta para comparação e revisão antes da implantação.
Backups, diferenças e desvios
Capture configurações em execução e compare com as alterações propostas. Histórico de versões e diferenças agrupadas entre dispositivos ajudam a identificar desvios e avaliar recuperação.
- Entrada
- Uma configuração em execução capturada e uma versão candidata ou anterior.
- Saída
- Versões de configuração e diferenças agrupadas que fornecem evidências para revisão de desvios e avaliação de recuperação.
Implantação gradual e programada
Defina dispositivos, janela de alteração e execução canário inicial. Histórico e resultados de comandos ajudam a avaliar a alteração antes de estendê-la aos demais equipamentos.
- Entrada
- Configuração revisada, um conjunto de dispositivos, horário permitido e escopo inicial do canário.
- Saída
- Histórico de execuções e resultados de comandos para decidir se é preciso continuar, corrigir a alteração ou investigar uma falha.
Inventário, peças de reposição e substituição
Conecte inventários de dispositivos, cabos e fontes de alimentação a unidades e diagramas. A substituição pode levar relações de interfaces, endereços e cabos ao novo equipamento e registrar a retirada do antigo.
- Entrada
- Inventário da unidade, equipamentos de reposição disponíveis e relações de interfaces, endereços e cabos da unidade antiga.
- Saída
- Um registro de substituição e relações transferidas no modelo de rede, com a unidade retirada de operação identificada.
Colaboração e assistência de IA
Edição compartilhada e registro de atividades mantêm a equipe de rede em contexto. A IA pode responder com dados de rede e preparar alterações para revisão. Configuração de nuvem ou modelo local depende de versão, execução e política de dados.
- Entrada
- Atividade da equipe, o diagrama aberto e informações de rede disponíveis ao usuário.
- Saída
- Contexto de trabalho compartilhado e respostas de IA ou alterações propostas para revisão do operador. O modo de IA disponível depende da implantação.
03As informações que permanecem conectadas
+
Estes objetos de trabalho explicam as informações usadas em uma tarefa. Suas descrições não constituem um esquema de banco de dados ou formato de API publicado.
Unidades, equipamentos e conexões
Dispositivos, interfaces, cabos e relações entre unidades conectam os equipamentos descobertos à topologia. A confiança dos links distingue evidência observada de relações a verificar.
Identificação dos equipamentos afetados por uma alteração e transferência do contexto a outro engenheiro.
Endereços e espaço de rede
IPs, prefixos e VLANs podem ser gerenciados ou importados com os outros objetos de inventário. Dados de planilhas existentes passam por mapeamento e validação.
Preparação de alocações e verificação das informações de rede das quais um modelo depende.
Configurações e versões
Modelos, configuração candidata, configuração em execução e versões armazenadas representam estados propostos e observados. A comparação revela diferenças nos equipamentos selecionados.
Revisão de uma alteração e avaliação de um caminho de recuperação verificado para a plataforma.
Execuções, atividade e auditoria
Resultados de implantação, atividade de descoberta e eventos de configuração deixam um histórico operacional. O Trust Center público também descreve exportação de auditoria para SIEM.
Compreensão do resultado de uma execução, rastreamento da responsabilidade e envio de evidências às ferramentas de supervisão existentes.
04Conexões com seus sistemas existentes
+
Versões de equipamentos e sistemas operacionais
A conectividade inclui famílias de equipamentos Cisco, Juniper, Arista, Fortinet e Palo Alto, entre outras. A descoberta verifica modelos, versões e operações exigidas por família.
Inventário e dados existentes
Dispositivos, endereços, unidades e conexões podem ser importados do Excel com mapeamento de colunas e validação. Uma integração NetBox exige regras de responsabilidade por campo e sincronização.
Monitoramento e fluxos operacionais
Conecte o modelo de rede ao contexto de monitoramento e a sistemas como SolarWinds. Outras conexões de API e transferências de eventos têm escopo definido conforme as ferramentas existentes.
Caminhos de implantação e gestão
As opções incluem Docker em servidor único, camadas separadas de aplicação e dados e instalação em redes desconectadas. Cada ambiente exige caminhos de acesso, gestão de segredos, backups e procedimentos de atualização.
05Permissões, controle e exceções
+
Permissão por função
Separe visualização, edição e administração, mapeando grupos organizacionais para permissões. Poder editar um diagrama não concede automaticamente permissão para implantar configurações.
Credenciais no escopo correto
Conjuntos de credenciais têm escopo por unidade e dispositivo. Defina contas de serviço e as permissões mínimas para descoberta e execução.
Histórico para revisão
Preserve o vínculo entre alteração, usuário, configuração e resultado da execução. O histórico de versões apoia a avaliação da recuperação, cujo caminho é verificado por tipo de dispositivo.
Um limite explícito para IA na nuvem
O complemento de IA na nuvem é avaliado separadamente da implantação central. Não presuma disponibilidade em rede desconectada: acorde quais recursos funcionam, quais dados podem sair e quais aprovações são necessárias.
Quando as coisas não saem como planejado
A rotina inclui conferir descoberta, manter modelos e credenciais, revisar alterações e atualizar documentação. Controles revelam operações incompletas ou malsucedidas; o projeto atribui responsáveis pela resposta.
A descoberta deixa lacunas
Um dispositivo inacessível ou link incerto exige investigação. O operador verifica conectividade, credenciais e evidências de vizinhança e completa o modelo quando necessário. Uma varredura é uma observação com escopo, não prova de que todos os ativos foram encontrados.
A conexão é bem-sucedida, mas um comando falha
O ArchiFlow descreve um classificador de erros CLI específicos de plataforma mesmo com transporte bem-sucedido. Operadores revisam o resultado e determinam a correção. Interrupção, repetição e recuperação precisam ser verificadas para o dispositivo e operação reais.
Apenas parte de uma implantação é concluída
Uma execução canário, versões de configuração e o histórico de execução apoiam a investigação antes da expansão. O projeto precisa definir como lidar com um conjunto de dispositivos parcialmente alterado e quando interromper. Backups, por si só, não estabelecem um procedimento universal de reversão.
Dados importados ou de substituição precisam de reconciliação
A validação de colunas ajuda a revisar importações; a substituição leva relações de dispositivos ao novo modelo. Engenheiros ainda precisam de regras para registros conflitantes e interfaces inexistentes no substituto. Transferir relações não garante portabilidade de configuração.
06Implementação e adequação organizacional
+
Selecione uma unidade representativa
A equipe de rede fornece lista de equipamentos, faixas de endereços e requisitos de acesso. Juntos, selecionamos um fluxo inicial e definimos o que pode ser varrido ou alterado.
Valide a descoberta e o modelo
Execute a descoberta no escopo acordado e compare com o inventário conhecido. O resultado é uma topologia revisada e uma lista de lacunas a resolver.
Executar uma alteração controlada
O responsável pela rede seleciona um modelo e dispositivos de teste. Valide permissões, aprovação, resultados dos comandos e backups antes da expansão.
Estabeleça a rotina operacional
Defina responsáveis, varreduras recorrentes, janelas de alteração e tratamento de falhas. A expansão para outras unidades segue uma lista de compatibilidade revisada.
O ambiente de implantação
- Ambiente de execução
- Implantação local e operação em redes desconectadas. A página do produto descreve IA na nuvem, enquanto notas de versão também descrevem modelos locais. Configuração de IA, versão e atualizações são avaliadas para o ambiente real.
- Parque existente
- Topologia e equipamentos de vários fabricantes. Modelos, versões e caminhos de gestão dos dispositivos são revisados na descoberta.
- Traga para a conversa
- Uma unidade ou rede representativa, uma lista de equipamentos, restrições de acesso e um fluxo operacional a melhorar.
Confirme o equipamento e a operação
Verifique modelos, versões de sistema operacional e ações exigidas de uma unidade representativa. Nome de fabricante não é declaração completa de compatibilidade. Descoberta, backup, implantação e recuperação podem exigir validações diferentes antes da expansão.
Defina as conexões com os sistemas existentes
Sincronização NetBox, monitoramento SolarWinds, interfaces de identidade e exportação SIEM são descritos publicamente. O projeto estabelece compatibilidade, responsabilidade pelos campos, grupos e entrega de eventos. Outros logotipos de fornecedores não identificam, por si só, integração pronta para clientes.
Mantenha a autoridade de alteração com os operadores
Acesso por função, credenciais com escopo e pontos de revisão governam alterações. O Copilot propõe ações para confirmação por operador autorizado. Acorde quem prepara, aprova e executa cada operação, com evidências, condições de interrupção e recuperação.
Escolha o modo de implantação e de IA
São descritas implantações centrais locais e desconectadas. A página inicial apresenta Claude como complemento opcional na nuvem, enquanto páginas de versões e confiança também descrevem IA local. Confirme versão instalada, modelo e caminhos dos dados; implantação desconectada não implica IA na nuvem.
07Perguntas sobre adequação
+
Precisamos de um diagrama preciso para começar?
Não. Comece pela descoberta da rede existente e importações de inventário. A equipe valida resultados e preenche relações que a varredura não consegue estabelecer sozinha.
Todos os modelos de um fabricante são compatíveis?
O nome do fabricante, por si só, não basta. Verifique o modelo, o sistema operacional, a versão e a operação pretendida — descoberta, backup, implantação ou recuperação — antes de ampliar a implantação.
Podemos implantar sem acesso à internet?
Está disponível uma instalação desconectada. Prepare previamente o pacote de instalação, o procedimento de atualização e o acesso aos dispositivos. Os recursos de IA na nuvem não são garantidos nesse modo de implantação.
A IA altera a rede por conta própria?
O Copilot propõe alterações para o usuário revisar e confirmar. As permissões e o processo de alteração continuam valendo quando a proposta é gerada por IA.
O que devemos levar para uma avaliação de adequação?
Traga uma unidade representativa, inventário de modelos e versões, abordagem de endereçamento, ferramentas de monitoramento e um fluxo de alteração. Isso define avaliação prática e entregável claro.
08Documentação e leituras adicionais
+
- Descoberta e fluxo de trabalho ↗ — abre em uma nova aba
- Recursos e comportamento da plataforma ↗ — abre em uma nova aba
- Equipamentos e integrações ↗ — abre em uma nova aba
- Confiança, identidade e auditoria ↗ — abre em uma nova aba
- Versões publicadas e direção ↗ — abre em uma nova aba
- Experiência em operações de rede com várias unidades ↗
- Infraestrutura em várias unidades ↗
- Implantação, acesso e responsabilidade ↗
Conecte ao seu trabalho.
Comece por um fluxo de trabalho, suas informações e as pessoas que o conhecem. Defina em conjunto o caminho de implementação.